Logiciels, IA & services réglementaires pour les sciences de la vie
Expertise en réglementation, qualité, logiciel et IA — pour les dispositifs médicaux, les DIV, la pharmacie et les biotechnologies
Forts de 30 ans dans les sciences de la vie, de la pharmacie aux dispositifs médicaux, aux DIV et aux produits combinés, nous accompagnons les organisations de toutes tailles : audit et formation de fabricants internationaux, accompagnement des jeunes entreprises dans leur premier SMQ, et soutien au développement de logiciels et d’IA dans le cadre du MDR, de l’IVDR, des BPF, de l’AI Act de l’UE et des normes internationales ISO et IEC.
Quatre façons d’accompagner votre dispositif
D’un premier SMQ à un dispositif à IA en usage clinique, nous aidons les organisations de dispositifs médicaux à se mettre en conformité, à développer en toute sécurité et à former leurs équipes.
Services réglementaires, qualité et développement
Stratégie réglementaire, SMQ, documentation technique, cybersécurité, développement logiciel et audit.
Validation de l’IA
Validation de l’IA utilisée dans vos flux de travail qualité et réglementaires, grâce à notre cadre Oversure™.
Formation
Programmes pour les équipes de l’industrie, ainsi que des cours en ligne gratuits.
Boîte à outils
Packs prêts à l’emploi pour le SMQ, le logiciel et la cybersécurité, et outils de conformité fondés sur l’IA.
Conçu par des personnes qui contribuent à rédiger les normes
Notre travail s’appuie sur une participation active aux comités IEC TC62, NSAI et CEN-CENELEC, sur quatre années d’évaluation en organisme notifié et sur des recherches doctorales portant sur les cadres réglementaires et la gouvernance des dispositifs médicaux à IA.
Parlons de votre dispositif
Que vous prépariez un audit MDR, construisiez un premier SMQ ou développiez un dispositif médical à IA, nous serons ravis d’échanger sur la façon dont nous pouvons vous aider.
Production scientifique
Toutes les publications sont archivées dans le dépôt DkIT STÓR. Articles de revue, chapitres d’ouvrage, communications de conférence, un artefact de recherche et des ressources pédagogiques.
Recherche doctorale : étude de la gestion du changement réglementaire pour les dispositifs médicaux à IA — comment les fabricants, les organismes notifiés et les autorités compétentes gèrent les obligations après commercialisation au titre du MDR 2017/745 de l’UE et de l’AI Act de l’UE (règlement 2024/1689) lorsque des mises à jour de modèles d’IA interviennent dans des dispositifs déployés. Doctorat au DkIT, avec inscription à la DCU, dans le cadre du projet collaboratif DkIT/UCD sur les dispositifs médicaux à IA dignes de confiance.
Figures choisies issues de travaux publiés
Schémas illustratifs tirés de publications évaluées par les pairs. Cliquez sur les liens vers les sources pour accéder aux articles complets dans DkIT STÓR.
Panorama des normes AIeMD : couches réglementaire et technique
Adapté de : St John Lynch et al. (2024) Artificial Intelligence-Enabled Medical Device Standards: A Multidisciplinary Literature Review. EuroSPI’24, Munich. Voir sur Springer
Projets en cours
Évaluation du processus de gestion du changement de l’IA (ChangeIQ)
Développement d’une application web structurée, dotée d’IA, pour l’évaluation de la gestion du changement réglementaire destinée aux fabricants de dispositifs médicaux. Fondée sur un cadre de 19 sections et d’environ 160 questions couvrant le MDR 2017/745 de l’UE, l’AI Act de l’UE, l’ISO 13485:2016, l’IEC 62304 et l’ISO 14971. Officiellement archivée comme artefact de recherche dans DkIT STÓR.
Paquet de simplification de l’UE : alignement MDR/IVDR et AI Act
Analyse du paquet numérique de simplification et de la proposition Omnibus de la Commission européenne, et de leurs implications pour les fabricants de dispositifs médicaux à IA. Présentée au forum réglementaire QA/RA d’Irish MedTech (Limerick, mars 2026) ; publiée dans le Journal of Medical Device Regulations (sous presse, 2026).
Cadre d’IA digne de confiance pour la santé
Cadre proposé pour une IA digne de confiance en santé, élaboré à partir d’une recherche pluridisciplinaire. Publié sous forme de chapitre d’ouvrage chez Springer Nature (CCIS, 2025) et présenté à EuroSPI’25 (Riga) et à l’AICS 2025 (DCU, Dublin).
Analyse des écarts des normes sur l’IA — MDR et AI Act
Identification systématique des écarts entre les normes harmonisées existantes pour les dispositifs médicaux et les exigences de l’annexe I de l’AI Act de l’UE pour les systèmes d’IA à haut risque. Étaye les contributions aux groupes de travail IA 1 et 2 du CEN-CENELEC et aux travaux du comité d’experts IEC TC62.
Normalisation internationale et européenne
Contribution à l’élaboration de normes aux niveaux national, européen et international, en se concentrant sur les logiciels de dispositifs médicaux, la gouvernance de l’IA et l’alignement réglementaire des normes émergentes sur l’IA avec le MDR de l’UE et l’AI Act.
WG 17
Plénière
JWG 12
JWG 15
PT 63450
PT 63621
SC 62A
AI TG1
AI TG2
ETC/TC10
IEC 62304:2006+AMD1:2015
Processus du cycle de vie des logiciels de dispositifs médicaux. Essentielle à l’analyse de la gestion du changement pour les dispositifs médicaux à IA et au cadre d’évaluation ChangeIQ.
ISO 14971:2019
Gestion des risques pour les dispositifs médicaux. Cadre central pour l’identification des dangers liés à l’IA et les mesures de maîtrise des risques.
ISO 13485:2016
Systèmes de management de la qualité des dispositifs médicaux. Sert de socle aux procédures de maîtrise des modifications et aux obligations de surveillance après commercialisation des fabricants d’AIeMD.
ISO 42001:2023
Exigences relatives aux systèmes de management de l’IA. Analysée pour l’alignement et les écarts avec l’annexe I de l’AI Act de l’UE dans les travaux des groupes du CEN-CENELEC.
IEC PAS 63621
Orientations sur l’intelligence artificielle pour la santé. Norme passerelle clé examinée dans le contexte du TC62 et citée dans la revue de littérature (EuroSPI’24).
BS 30440:2023
Gestion du changement pour les systèmes d’IA. Citée dans l’artefact d’évaluation du processus de gestion du changement de l’IA et dans le développement de l’outil ChangeIQ, en lien avec les obligations de l’AI Act de l’UE.
La route vers le marché
Sept étapes du concept au marquage CE — et au-delà
Quel que soit l’aspect d’un dispositif vu de l’intérieur, il emprunte la même route en sept étapes au titre du MDR de l’UE : classification, management de la qualité, documentation technique, preuves cliniques, évaluation de la conformité, marquage CE et surveillance après commercialisation. Ce qui change avec la classe de risque, c’est la quantité de preuves exigée à chaque étape, pas la forme du parcours. C’est la carte que je parcours avec mes clients dès notre tout premier échange.
Sept étapes, une seule route prévisible
Tout dispositif — de la classe I à la classe III, matériel ou logiciel, ancien ou doté d’IA — suit le même itinéraire en sept étapes jusqu’au marché. La carte ci-dessous est celle que j’utilise avec mes clients dès le premier jour.
Du concept au marquage CE
Chaque étape s’appuie sur la précédente. Brûler les étapes — par exemple commencer la documentation technique avant que la classification ne soit arrêtée — est la cause la plus fréquente de reprises par la suite.
La route ne change pas — la circulation, si
La classification des risques n’ajoute ni ne supprime d’étape — elle modifie le degré d’examen de chacune.
Circulation plus fluide
Les dispositifs de classe I non stériles et sans fonction de mesure peuvent déclarer eux-mêmes leur conformité — sans intervention d’un organisme notifié — mais les obligations relatives au SMQ, au dossier technique et à la surveillance après commercialisation s’appliquent pleinement.
Circulation plus dense
L’examen par l’organisme notifié s’approfondit avec le risque — de l’échantillonnage de la documentation technique en classe IIa à l’examen complet du système qualité et du dossier de conception en classe III — et les attentes en matière de preuves cliniques augmentent en conséquence.
Parcourir cette route ensemble
Que vous cartographiiez ce parcours pour la première fois ou que vous soyez en pleine documentation technique et ayez besoin d’un regard extérieur, j’aide les organisations de dispositifs médicaux à franchir chaque étape en toute confiance.
Services pour les MedTech
& les sciences de la vie
Conseil · Audit · Développement · IA · Formation
D’un premier SMQ à un dossier de portée mondiale, nous aidons les organisations de dispositifs médicaux et de sciences de la vie à se mettre en conformité, à développer en toute sécurité et à former leurs équipes. Nous associons 30 ans d’expérience en réglementation et en qualité à une ingénierie logicielle et une IA appliquée concrètes, ainsi qu’à des rôles actifs dans les comités de normalisation où s’écrivent les règles.
Trouvez le service qu’il vous faut
Planifiez votre accès au marché, développez le logiciel et l’IA de votre dispositif, validez-les, auditez-les et formez votre équipe. Chaque service a sa propre page détaillée.
Stratégie réglementaire
Classification, voies d’accès et preuves pour l’UE, le Royaume-Uni, les États-Unis et au-delà.
En savoir plus →Évaluation clinique
Plans et rapports d’évaluation clinique, revues systématiques de la littérature, stratégie de données cliniques et appui aux investigations.
En savoir plus →Audit
Audits indépendants du SMQ, des fournisseurs, des logiciels et de la documentation technique.
En savoir plus →Validation de l’IA
Validez l’IA utilisée dans vos flux de travail qualité et réglementaires.
En savoir plus →Automatisation par l’IA
Automatisation par l’IA des flux de travail SMQ, réglementaires et opérationnels.
En savoir plus →Gestion du changement de l’IA
Accompagner les projets d’IA, de la première idée à l’exploitation, dans votre organisation et dans vos dispositifs.
En savoir plus →Développement logiciel
Logiciels de dispositifs médicaux, SaMD et dispositifs à IA développés selon l’IEC 62304, avec jalons et maîtrise de la conception.
En savoir plus →Cybersécurité
Modélisation des menaces, documentation de cybersécurité FDA et MDR, SBOM et gestion des vulnérabilités.
En savoir plus →Ingénierie de l’aptitude à l’utilisation
Analyse des risques liés à l’utilisation, études formatives et sommatives, et un modèle gratuit.
En savoir plus →Formation
Programmes pour les équipes de l’industrie, ainsi que des cours en ligne gratuits.
En savoir plus →
L’expertise là où elle compte
St John Lynch & Co réunit une solide expérience des sciences de la vie et de la réglementation, en s’appuyant sur un réseau de spécialistes indépendants lorsqu’un projet le demande. Cette expertise couvre les affaires réglementaires, la stratégie clinique, l’ingénierie logicielle et des systèmes, et l’IA appliquée, pour apporter une véritable maîtrise technique à chaque mission.
Ce que nous proposons
L’ensemble de nos activités, regroupées selon notre façon de travailler avec vous. Chaque mission s’appuie sur la pratique réglementaire actuelle, une participation active à la normalisation et des recherches doctorales en cours, afin que nos conseils reflètent les derniers développements du MDR de l’UE, de l’AI Act et des normes internationales.
Stratégie réglementaire des dispositifs médicaux
Conseils stratégiques et revues réglementaires pour les fabricants qui naviguent entre les voies de conformité de l’UE, du Royaume-Uni et des États-Unis — avec une portée croissante vers le Japon, l’Australie, le Brésil et le Canada. Expertise particulière du MDR 2017/745 de l’UE et des implications du paquet numérique de simplification et de la proposition Omnibus de la Commission européenne pour les dispositifs médicaux à IA.
Conformité des dispositifs médicaux à IA
Accompagnement de bout en bout de la conformité des dispositifs médicaux à IA et adaptatifs — couvrant les obligations de l’article 22 de l’AI Act de l’UE (règlement 2024/1689), la gestion du changement après commercialisation et la stratégie de PMCF.
Analyse des écarts et mise en œuvre des normes
Analyse pratique des écarts par rapport à l’IEC 62304, l’ISO 14971, l’ISO 42001, l’IEC PAS 63621 et la BS 30440:2023 — nourrie par une participation active aux comités qui élaborent ces normes.
Systèmes de management de la qualité
Revue, conception et optimisation de SMQ, et revues qualité indépendantes pour les fabricants de dispositifs médicaux selon l’ISO 13485, avec une attention particulière à la maîtrise des modifications, à la gouvernance des mises à jour de modèles d’IA et au développement logiciel selon l’IEC 62304.
SMQ externalisé pour une conformité accélérée
Un système de management de la qualité hébergé et prêt à l’emploi pour les organisations qui en ont besoin rapidement plutôt que de le construire de zéro — jeunes entreprises de dispositifs médicaux qui veulent démarrer vite, et établissements de santé qui fabriquent des dispositifs en interne au titre de l’article 5(5) du MDR/IVDR de l’UE.
Cadres de gestion du changement de l’IA
Évaluations du changement et conception de processus de gestion du changement de l’IA — y compris l’adaptation du cadre ChangeIQ à des contextes organisationnels et l’intégration aux procédures existantes de maîtrise des modifications réglementaires.
Documentation technique
Préparation d’une documentation technique conforme pour les soumissions réglementaires — y compris rapports d’évaluation clinique, dossiers de gestion des risques et éléments d’évaluation de la conformité pour les produits à IA et les logiciels en tant que dispositifs médicaux (SaMD). Peut s’étendre à la compilation des soumissions et à la communication directe avec les organismes notifiés ou les autorités compétentes lorsque nécessaire.
Intégration de l’IA dans les processus
Accompagnement pratique pour intégrer des outils et des flux de travail d’IA aux processus qualité et réglementaires existants — du pilote à une exploitation validée et prête pour l’audit, sans perturber ce qui fonctionne déjà.
Stratégie d’accès au marché
Stratégie réglementaire pour l’entrée sur de nouveaux marchés — UE, Royaume-Uni, États-Unis et au-delà — y compris classification, choix de la voie de conformité et coordination entre juridictions pour les lancements multimarchés.
Évaluation clinique et surveillance après commercialisation
Plans et rapports d’évaluation clinique, plans et rapports de surveillance après commercialisation, plans et rapports de PMCF — tout le cycle de vie des preuves cliniques requis par l’annexe XIV du MDR de l’UE.
SMQ externalisé pour les développeurs d’applications des établissements de santé
Un système de management de la qualité hébergé et prêt à l’emploi, adapté aux établissements de santé qui conçoivent et testent en interne leurs propres applications logicielles au titre de l’article 5(5) du MDR/IVDR de l’UE.
Cybersécurité des dispositifs médicaux en tant que service
Gestion des risques de sécurité, mise en œuvre d’un cycle de vie produit sécurisé et gestion du changement pilotée par la sécurité pour les dispositifs médicaux connectés et logiciels — alignées sur l’IEC 81001-5-1, les exigences de cybersécurité de l’annexe I du MDR de l’UE et les recommandations de la FDA sur la cybersécurité avant mise sur le marché.
Audit qualité et réglementaire. Audits indépendants du SMQ, des fournisseurs, du cycle de vie logiciel et de la documentation technique au regard de l’ISO 13485, de la FDA QMSR, du MDR/IVDR de l’UE, de l’ISO/IEC 27001 et des normes IEC relatives au logiciel et à la cybersécurité, forts d’une expérience d’ancien évaluateur technique et auditeur de sites en organisme notifié.
Développement de logiciels de santé
Développement de logiciels de santé et d’applications de bien-être, y compris de produits conçus selon l’IEC 82304-1 et l’ingénierie de l’aptitude à l’utilisation de l’IEC 62366-1, en cohérence avec l’IEC 62366-3 en cours d’élaboration pour les dispositifs à IA, en gardant un œil attentif sur la frontière réglementaire — pour aider les équipes à construire des fonctionnalités et des preuves qui tiennent si un produit doit ensuite entrer dans le champ des SaMD.
Développement de SaMD
Soutien pratique au développement de logiciels en tant que dispositifs médicaux — architecture, documentation du cycle de vie et activités de vérification conçues selon l’IEC 62304 dès le départ, et non rajoutées après coup.
Gestion des risques des dispositifs médicaux
Élaboration et revue du dossier de gestion des risques, analyse des dangers et détermination du rapport bénéfice-risque selon l’ISO 14971 — y compris les considérations de risque propres aux dispositifs à IA. Complété par AskRiskie, un outil de gestion des risques doté d’IA conçu pour la conformité dans les sciences du vivant.
Ingénierie de l’aptitude à l’utilisation
Accompagnement spécialisé des programmes d’ingénierie de l’aptitude à l’utilisation de la série IEC 62366 — évaluations formatives et sommatives selon l’IEC 62366-1, conseils pratiques de mise en œuvre selon l’IEC 62366-2 et stratégie de conformité alignée sur les exigences émergentes de l’IEC 62366-3 propres aux dispositifs médicaux à IA.
Évaluation de la maturité de la gouvernance du changement
Un outil gratuit et accessible à tous, proposé par St John Lynch & Co — conçu pour aider les fabricants de dispositifs médicaux et les organisations réglementées à évaluer rapidement leur maturité actuelle en gouvernance du changement, y compris pour les systèmes intégrant l’IA.
Quelle est la maturité de votre gouvernance du changement ?
Cet outil d’évaluation structuré passe en revue les dimensions clés de la gouvernance du changement pour les systèmes à IA, en cohérence avec le MDR de l’UE, l’AI Act de l’UE et les normes internationales pertinentes. Utilisez-le pour repérer les écarts, prioriser les axes d’amélioration et établir une base de référence avant de faire appel à un consultant ou à un auditeur.
Pourquoi travailler avec moi
Mon activité de conseil se distingue parce qu’elle s’enracine à la fois dans une recherche active, dans l’élaboration de normes internationales et dans plus de vingt ans de pratique industrielle concrète.
Par mes travaux de recherche doctorale sur la gestion du changement réglementaire des dispositifs médicaux à IA, ma contribution comme membre expert de l’IEC TC62 aux normes mêmes que votre organisation doit respecter, et mes plus de 30 ans de pratique dans les sciences de la vie, j’offre une combinaison rare : regard universitaire actuel, veille normative et expérience réglementaire pratique.
Cette expérience comprend une carrière d’évaluation technique et d’audit sur site en organisme notifié, à examiner la documentation technique et les systèmes de management de la qualité de fabricants au regard des exigences réglementaires européennes — ce qui me donne une connaissance directe de la manière dont se déroulent les évaluations de conformité et de ce que recherchent les évaluateurs. J’ai travaillé avec de grandes organisations mondiales de dispositifs médicaux, dont Boston Scientific, Johnson & Johnson, Abbott, Medtronic, Veryan, Mylan et d’autres, sur un large éventail de types de dispositifs et de soumissions réglementaires.
Le point de vue de l’évaluateur
Ayant exercé en organisme notifié, en évaluation technique comme en audit sur site, j’ai examiné la documentation technique et la conformité des SMQ de l’autre côté de la table. Cela offre à mes clients un avantage rare : des conseils façonnés par une connaissance directe de la manière dont se déroulent les évaluations de conformité et de ce que les évaluateurs examinent de près.
Un regard de l’intérieur sur les normes émergentes
Participant actif à l’IEC TC62, au NSAI/ETC/TC10 et aux groupes de travail IA 1 et 2 du CEN-CENELEC, je travaille sur les normes auxquelles votre organisation devra se conformer, souvent avant leur publication. Mes conseils reflètent donc la direction que prennent les normes autant que leur état actuel.
La rigueur universitaire en contexte appliqué
Ma recherche doctorale sur la gestion du changement réglementaire des dispositifs médicaux à IA nourrit directement les missions de conseil, garantissant des conseils ancrés dans des preuves évaluées par les pairs, une analyse systématique de la littérature et une veille réglementaire à jour.
La science réglementaire rencontre le logiciel et l’IA
Peu de praticiens allient une expertise approfondie de la réglementation des dispositifs médicaux (MDR, ISO 13485, IEC 62304, ISO 14971), le paysage émergent de la gouvernance de l’IA (AI Act de l’UE, ISO 42001, BS 30440:2023) et une ingénierie logicielle et systèmes concrète. Je fais le lien entre les trois : mes conseils sur les SaMD et les dispositifs à IA reflètent la manière dont le logiciel est réellement construit.
Irlande, UE et rayonnement international
Mon activité est basée en Irlande, où je représente l’Irlande à l’IEC et au NSAI ; j’apporte un soutien spécialisé aux organisations qui opèrent sur le marché irlandais et plus largement européen des dispositifs médicaux, ou qui s’y engagent, avec une compréhension des contextes réglementaires locaux comme européens.
Cadres et normes clés
Les missions de conseil s’appuient sur une expertise couvrant les cadres réglementaires et normes suivants — tous des domaines de recherche active et de participation à la normalisation.
2017/745
2024/1689
Éd. 2 (en cours)
2019
2023
2016
Prêt à aborder vos enjeux réglementaires ?
Que vous prépariez un audit MDR, abordiez les obligations de l’AI Act pour un logiciel dispositif médical ou construisiez un cadre de gouvernance de l’IA, nous serons heureux d’échanger sur la façon dont nous pouvons accompagner votre organisation.
Audit indépendant
pour les MedTech
ISO 13485 · FDA QMSR · IEC 62304 · IEC 82304-1 · IEC 81001-5-1 · ISO 27001 · EU MDR · IVDR
Nos audits s’appuient sur quatre années d’évaluation technique et d’audit de sites en organisme notifié, sur une formation de Lead Auditor certifiée IRCA (ISO 9001 et ISO 13485) et sur 30 ans d’expérience en qualité, réglementaire, logiciel et sécurité. Nous auditons les systèmes qualité, les cycles de vie logiciels, les fournisseurs et la documentation technique au regard des normes et règlements applicables à vos dispositifs.
Huit normes et règlements, une seule équipe d’audit
La plupart des organisations de dispositifs médicaux sont auditées selon plusieurs référentiels à la fois. Nous pouvons auditer chacun d’eux, ou les combiner dans un seul programme afin que vos équipes ne soient pas interrogées trois fois sur le même processus.
ISO 13485:2016
Programmes d’audit interne, audits de préparation à la certification et audits de processus de votre système de management de la qualité.
FDA QMSR
Audits d’écarts et de préparation au regard de la Quality Management System Regulation (21 CFR Part 820), qui intègre l’ISO 13485 et s’applique depuis le 2 février 2026.
MDR 2017/745 de l’UE
Audits d’écarts de conformité et de préparation de votre SMQ et de votre documentation technique au regard des exigences du MDR, y compris pour les logiciels et les dispositifs à IA.
IVDR UE 2017/746
Audits d’écarts et de préparation pour les fabricants de DIV, couvrant l’évaluation des performances, la documentation technique et les obligations après commercialisation.
IEC 62304
Audits de vos processus de développement et de maintenance logicielle, de la classification de sécurité, de la gestion des SOUP et des enregistrements du cycle de vie.
IEC 82304-1
Audits des exigences produit, de la validation et des preuves de sécurité et de cybersécurité au niveau du produit pour les logiciels de santé.
IEC 81001-5-1
Audits de votre cycle de vie de développement sécurisé, y compris la modélisation des menaces, la gestion des SBOM et le traitement des vulnérabilités.
ISO/IEC 27001
Audits internes de votre système de management de la sécurité de l’information selon l’ISO/IEC 27001:2022, audits d’écarts et de préparation à la certification, et audits de vos fournisseurs de cloud, d’hébergement et de logiciels. Nous relions les constats à vos obligations NIS2 et aux preuves de cybersécurité sur lesquelles reposent vos dossiers MDR, IVDR et FDA.
Adapté à votre prochaine étape
Le bon audit dépend de votre situation : conserver un certificat, qualifier un fournisseur ou préparer une première évaluation.
Programmes d’audit interne
Un plan d’audit interne annuel couvrant vos processus, conduit par un auditeur indépendant doté de la profondeur technique nécessaire pour challenger les enregistrements logiciels, de risques et de conception.
Audits de qualification des fournisseurs
Audits sur site ou à distance de fournisseurs critiques, y compris les prestataires de logiciels et de services cloud, avec des constats sur lesquels vous pouvez agir et que vous pouvez défendre.
Audits de préparation à la certification
Une répétition réaliste d’un audit d’organisme notifié ou d’autorité, avec une liste claire de constats classés par gravité et un plan pour les clôturer.
Revues de documentation technique
Revues structurées de votre dossier technique pour en vérifier la couverture, la cohérence et la traçabilité, de la destination prévue à la gestion des risques, à la vérification et aux preuves cliniques.
Impartial par conception
Nos audits sont des audits de conseil qui vous préparent à la certification. Les certificats eux-mêmes sont délivrés uniquement par les organismes notifiés et les organismes de certification. Nous séparons clairement nos missions d’audit et nos éventuelles missions de conseil auprès d’un même client, afin que vous sachiez toujours dans quel rôle nous intervenons.
Vous planifiez un audit ?
Indiquez-nous les normes applicables, le nombre de sites ou de fournisseurs concernés et la date à laquelle vous avez besoin d’un rapport, et nous vous proposerons un périmètre et un calendrier.
Ingénierie de l’aptitude à l’utilisation
pour les dispositifs médicaux et les logiciels de santé
IEC 62366-1 · ISO 14971 · EU MDR · FDA Human Factors
Les erreurs d’utilisation causent de vrais dommages, et les autorités attendent la preuve que vos utilisateurs peuvent utiliser votre dispositif en toute sécurité. Nous planifions et menons l’ingénierie de l’aptitude à l’utilisation des dispositifs médicaux logiciels, des logiciels de santé et des dispositifs à IA, de la spécification d’utilisation et de l’analyse des risques liés à l’utilisation aux études formatives, à l’évaluation sommative et au dossier d’ingénierie de l’aptitude à l’utilisation.
De la spécification d’utilisation à l’évaluation sommative
L’IEC 62366-1 exige un processus documenté d’ingénierie de l’aptitude à l’utilisation, mené en parallèle de la conception et de la gestion des risques. Nous accompagnons chaque étape et veillons à la cohérence des enregistrements avec votre documentation technique.
Spécification d’utilisation
Utilisateurs prévus, environnements d’utilisation, population de patients, fonctions fréquemment utilisées et fonctions liées à la sécurité de votre logiciel.
Analyse des risques liés à l’utilisation
Analyse des tâches, erreurs d’utilisation, situations dangereuses et mesures de maîtrise des risques, alimentant le dossier de gestion des risques et la liste des scénarios d’utilisation liés à un danger.
Évaluation formative
Revues de conception, parcours guidés et premières études utilisateurs sur des maquettes, prototypes et versions, avec réinjection des constats dans la conception.
Évaluation sommative
Une étude menée selon un protocole avec des utilisateurs représentatifs, l’analyse de chaque erreur d’utilisation et de chaque quasi-incident, et un dossier d’ingénierie de l’aptitude à l’utilisation prêt à être examiné.
Observer de vrais utilisateurs utiliser votre logiciel
Nous concevons et menons des études d’aptitude à l’utilisation pour les dispositifs médicaux logiciels et les logiciels de santé : protocoles, profils de participants, scénarios d’utilisation simulée, observation et analyse. Chaque constat renvoie à votre analyse des risques liés à l’utilisation, afin que les preuves forment un récit cohérent.
Études formatives
Sessions courtes et rapides sur des esquisses, maquettes et prototypes, qui révèlent les problèmes avant qu’ils n’atteignent le code.
Études sommatives
Études d’utilisation simulée avec des utilisateurs représentatifs pour démontrer que les scénarios d’utilisation liés à un danger sont maîtrisés.
Déploiement flexible
Sessions animées sur site ou à distance, avec observation, enregistrement et analyse adaptés à votre dispositif et à vos utilisateurs.
Où commencent les erreurs d’utilisation des logiciels
Les logiciels introduisent des risques d’utilisation que les dispositifs matériels rencontrent rarement. Nous examinons les interfaces à la recherche des schémas qui conduisent le plus souvent à un dommage et concevons des mesures de maîtrise efficaces en pratique.
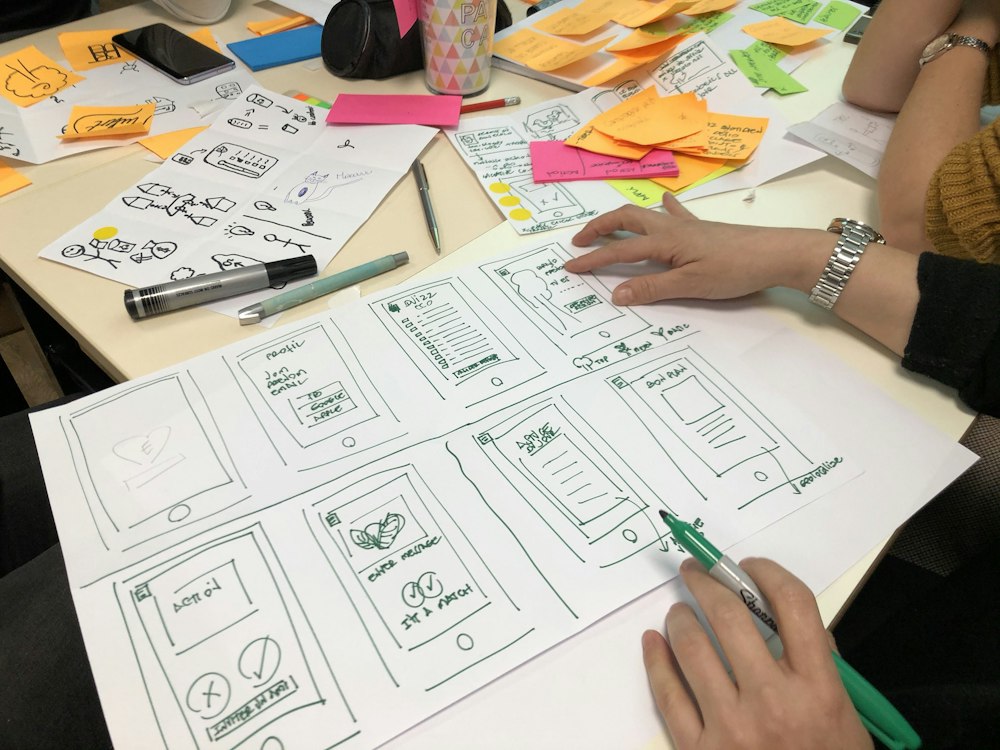
Saisie de données et unités
Saisie des doses, du poids et des mesures, valeurs par défaut, unités et contrôles de plage.
Alertes et aide à la décision
Conception des alarmes et des alertes, hiérarchie de l’information et risque de fatigue d’alerte.
Prise en main et instructions
Parcours de première utilisation, instructions d’utilisation dans l’application et messages de sécurité réellement lus.
Dispositifs à IA
Comment les utilisateurs interprètent les résultats de l’IA, la confiance excessive dans les recommandations et une supervision humaine efficace, en cohérence avec l’IEC 62366-3 en cours d’élaboration.
Livre blanc gratuit : l’IEC TS 62366-3 pour les dispositifs intégrant l’IA. Notre guide pratique du premier projet de comité de l’IEC TS 62366-3, avec un exemple entièrement traité, des conseils pour l’IA générative et les agents d’IA, et des méthodes qui révèlent les risques qu’une analyse centrée sur un seul utilisateur peut manquer.
Modèle d’analyse des risques liés à l’utilisation
Un classeur Excel prêt à l’emploi pour l’analyse des risques liés à l’utilisation, aligné sur l’IEC 62366-1 et l’ISO 14971. Il comprend une feuille de spécification d’utilisation, une analyse des risques qui calcule le risque avant et après maîtrise, une synthèse des scénarios d’utilisation liés à un danger pour la planification sommative, ainsi que des échelles de gravité et de probabilité modifiables avec une matrice des risques. Trois exemples traités pour une application de calcul de doses de médicaments illustrent le niveau de détail attendu.
Notre SOP d’ingénierie de l’aptitude à l’utilisation fait aussi partie du pack SOP et modèles SMQ de la .
Vous planifiez une étude d’aptitude à l’utilisation ?
Parlez-nous de votre dispositif, de vos utilisateurs et de votre calendrier, et nous vous proposerons un plan d’ingénierie de l’aptitude à l’utilisation adapté à votre calendrier de conception et réglementaire.
Développement de logiciels
de dispositifs médicaux
SaMD · SiMD · Dispositifs à IA · IEC 62304 · IEC 81001-5-1 · AI Act UE
Nous concevons, développons et vérifions des logiciels de santé et des logiciels dispositifs médicaux, avec la maîtrise de la conception, la gestion des risques, la cybersécurité et la documentation intégrées à chaque étape. Notre cycle de développement sécurisé suit l’IEC 81001-5-1, et chaque phase se termine par un jalon documenté : votre documentation technique se construit avec le produit.
Un développement conçu pour les produits réglementés
Que vous partiez d’un concept ou disposiez déjà de code, nous intervenons au niveau dont votre produit a besoin, dans votre SMQ ou le nôtre.
Développement complet du produit
Nous menons votre dispositif de l’utilisation prévue à un produit libéré et documenté, prêt pour votre organisme notifié ou votre soumission à la FDA.
Partenaire de développement
Nos ingénieurs travaillent avec votre équipe pour développer des logiciels fiables et sûrs qui répondent aux exigences réglementaires, dans votre propre cycle de vie et avec vos outils.
Processus et outillage
Plans de développement logiciel, SOP, traçabilité et CI/CD mis en place pour que la conformité découle naturellement de la façon dont votre équipe travaille déjà.
Remédiation
Analyse d’écarts et remédiation de logiciels existants ou de logiciels d’origine inconnue (SOUP) si nécessaire, y compris la mise à jour pour de nouvelles normes telles que l’IEC 62304 Édition 2.
Phases, jalons et maîtrise de la conception
Notre cycle de développement logiciel suit l’IEC 62304 et l’ISO/IEC 12207 et relie chaque phase aux exigences de maîtrise de la conception de l’ISO 13485 et du QMSR de la FDA. Pour les dispositifs à IA, un volet IA se déroule en parallèle des mêmes phases. Les équipes agiles travaillent dans ce cadre : les sprints ont lieu au sein des phases, et les jalons sont le moment où les preuves sont rassemblées.
Faites défiler horizontalement pour voir tout le cycle →
Ce qui doit être acquis avant de clore une phase
Chaque jalon est une revue de conception formelle avec le développement, la qualité et le réglementaire. Rien n’avance sur la promesse de le documenter plus tard.
Plan approuvé
Plan de développement logiciel approuvé, classe de sécurité ou niveau de rigueur attribué et justifié, et planification IA terminée lorsque l’IA est présente.
Exigences figées
Exigences fonctionnelles, de performance, de sécurité, d’aptitude à l’utilisation, de sûreté et d’IA revues et figées, avec une traçabilité engagée.
Architecture approuvée
Chaque élément logiciel identifié et classé, les SOUP répertoriés, et les frontières de confiance documentées pour la modélisation des menaces.
Conception approuvée
Conception au niveau unitaire revue avant le codage, avec les exigences de sécurité et la validation des entrées reliées à la conception.
Code vérifié
Revue de code indépendante, analyse statique de sécurité à chaque build, et tests unitaires réussis sans défaut critique ouvert.
Intégration vérifiée
Toutes les interfaces testées, y compris les conditions d’erreur, avec les défauts résolus ou acceptés après analyse des risques, et le rapport approuvé.
Système vérifié et validé
Tests système, de sécurité et d’aptitude à l’utilisation terminés, tests de performance et de biais de l’IA réussis, et aucun défaut critique ou majeur ouvert.
Libération approuvée
Dossier de libération signé par la qualité, le réglementaire et la sécurité produit, SBOM à jour, anomalies connues justifiées et surveillance après commercialisation active.
Des dispositifs à IA conçus pour inspirer confiance
L’IA apporte des risques que les logiciels classiques ne présentent pas : dépendance aux données, biais, dérive et opacité. Notre cycle de vie IA ajoute les contrôles désormais attendus par les régulateurs au titre de l’AI Act de l’UE, de l’annexe IA de l’IEC 62304 Édition 2 et des recommandations de la FDA sur l’IA, au sein des mêmes jalons.
Les critères de performance d’abord
Des critères d’acceptation cliniquement pertinents, les exigences par sous-groupe et la conception du contrôle humain sont fixés avant tout entraînement de modèle.
Gouvernance des données
Sources de données, annotation, représentativité et évaluation des biais documentées, avec un jeu de test tenu à l’écart du développement.
Tests de robustesse et de biais
Analyse par sous-groupe, tests hors distribution et adverses, et validation clinique adaptée à la classe de votre dispositif.
Fiches de modèle et contrôle humain
Fiches de modèle, explications des résultats et mécanismes de dérogation qui permettent aux cliniciens d’utiliser les résultats de l’IA à bon escient.
Surveillance de la dérive et PCCP
Surveillance des performances et de la dérive avec des seuils de déclenchement définis, et plans de contrôle des modifications prédéterminés (PCCP) pour les mises à jour prévues du modèle.
Modélisation des menaces IA
Analyse STRIDE-AI des chaînes de données, des poids du modèle et de l’inférence, y compris l’empoisonnement des données et les entrées adverses.
Évaluer les modèles pré-entraînés avant de s’appuyer sur eux
Les modèles pré-entraînés et les modèles de fondation sont des logiciels d’origine inconnue (SOUP). Avant d’intégrer l’un d’eux à un dispositif médical, nous évaluons la provenance de ses données d’entraînement, sa licence, ses performances pour votre utilisation prévue, ses biais, sa sécurité et le support du fournisseur. Notre méthode est issue de nos propres recherches évaluées par les pairs, qui ont directement conduit à l’IEC 63767, la nouvelle norme internationale pour l’évaluation des modèles d’IA pré-entraînés dans les dispositifs médicaux.
Lire l’article : Evaluating Pre-trained 3rd Party AI Models in Medical Device Software Development for Responsible and Ethical Use (AICS 2025, en anglais). Notre SOP d’évaluation, l’instruction de travail et la liste de contrôle sont disponibles dans la .
Développer plus vite, sans rien négliger
Nous utilisons des outils d’IA pour accélérer le travail autour du code : rédaction des exigences et des tests, revue de code et mise à jour de la traçabilité. Ils sont maîtrisés comme tout autre outil de développement : évalués pour leur utilisation prévue, et chaque résultat est revu par un ingénieur qualifié.
Évalués avant utilisation
Les outils d’IA sont évalués pour leur utilisation prévue avec notre cadre Oversure et documentés dans le plan de développement logiciel.
Revus par des ingénieurs
Des ingénieurs qualifiés revoient et approuvent chaque résultat de l’IA avant qu’il n’entre dans votre code ou votre documentation. L’IA propose, l’humain décide.
Traçable et maîtrisé
Le travail assisté par l’IA passe par la même revue de code, les mêmes tests et la même maîtrise des modifications que toute autre modification de votre logiciel.
Découvrez comment nous validons les outils d’IA :
Durable dès la conception
Les logiciels ont eux aussi une empreinte environnementale : l’énergie consommée par les serveurs, les services cloud et les modèles d’IA, les données qu’ils stockent et transfèrent, et le matériel sur lequel ils fonctionnent puis qui est retiré du service. Nous intégrons l’écoconception dans le même cycle de vie, en nous appuyant sur l’IEC 62430 et sur nos travaux pour l’IEC 63686, sans compromettre la sécurité ni les performances.
Exigences environnementales
Des objectifs tels que la consommation d’énergie, les volumes de données et le matériel pris en charge sont définis comme éléments d’entrée de la conception, aux côtés de la sécurité et des performances.
Calcul et IA sobres
Une infrastructure cloud dimensionnée au plus juste, des modèles et une inférence efficaces, et une conservation des données limitée au nécessaire.
Un matériel qui dure plus longtemps
Prendre en charge plus longtemps les équipements et plateformes existants, avec des mises à jour légères plutôt qu’un remplacement forcé du matériel.
Une fin de vie responsable
Un retrait planifié avec suppression sécurisée ou migration des données, pour que rien ne continue de fonctionner ou d’être stocké sans raison.
Le logiciel et les preuves qui l’accompagnent
Vous recevez un logiciel opérationnel et une documentation technique qu’un organisme notifié ou la FDA peut suivre de l’exigence jusqu’au résultat de test.
Plans
Plan de développement logiciel, plan de développement IA, plans de vérification et plan de maintenance du logiciel.
Spécifications et conception
Exigences logicielles, architecture et conception détaillée, avec une matrice de traçabilité qui les relie aux tests et aux risques.
Preuves de vérification
Enregistrements des tests unitaires, d’intégration et système, rapports de tests de sécurité et rapports de performance de l’IA.
Dossiers risques et sécurité
Contributions logicielles à votre dossier de gestion des risques ISO 14971, modèles de menaces, liste des SOUP et nomenclature logicielle (SBOM).
Dossier de libération
Dossier de libération, liste des anomalies connues, configuration de build archivée et éléments pour l’étiquetage.
Documentation IA
Enregistrements de gouvernance des données, enregistrements d’entraînement, fiche de modèle et sections IA de votre documentation technique MDR et AI Act.
Vous développez un logiciel de dispositif médical ?
Parlez-nous de votre dispositif, de son utilisation prévue et de votre situation actuelle, et nous vous proposerons un plan de développement adapté à votre parcours réglementaire.
Services d’automatisation par l’IA
pour les MedTech et les sciences de la vie
SMQ · Réglementaire · Risques · Opérations
Nous concevons et développons l’automatisation par l’IA pour les organisations réglementées : des outils qui rédigent, vérifient, trient et analysent, afin que vos équipes consacrent leur temps au jugement. Chaque solution est conçue avec une supervision humaine et validée avant sa mise en service, grâce à notre cadre de validation de l’IA.
Trois domaines où l’IA fait réellement gagner du temps
Nous associons 30 ans d’expérience dans les sciences de la vie, de la pharmacie aux dispositifs médicaux, à une ingénierie logicielle et d’IA concrète, pour que l’automatisation s’adapte à la façon dont les équipes réglementées travaillent réellement.
Flux de travail SMQ et réglementaires
Rédaction et revue de documents, évaluations de changements, tri des CAPA et des réclamations, préparation d’audits et veille réglementaire, construits autour de vos procédures et de vos enregistrements.
Appui à l’analyse des risques et de la sécurité
Identification des dangers assistée par l’IA, vérification du dossier de gestion des risques et revue des données après commercialisation, avec approbation humaine à chaque point de décision.
Automatisation des processus métier
Automatisation des flux de travail, reporting et intégrations de systèmes qui suppriment les tâches manuelles répétitives des fonctions opérationnelles et de support.
Conçue pour l’audit dès le premier jour
Dans un cadre réglementé, une automatisation n’est utile que si vous pouvez démontrer qu’elle est adaptée à son usage. Nous validons les processus à IA avec Oversure, notre cadre d’assurance de l’IA, afin que les preuves soient prêtes lorsqu’un auditeur les demande.
De la première conversation à l’exploitation
Découvrir
Nous cartographions le processus, les données et les risques, et déterminons où l’automatisation sera rentable.
Piloter
Une petite automatisation opérationnelle sur des documents ou des données réels, dont votre équipe examine les résultats.
Valider
Usage prévu, critères d’acceptation, tests et surveillance continue documentés pour votre système qualité.
Exploiter
Mise en service avec maîtrise des changements, suivi des performances et mises à jour à mesure que les modèles et les processus évoluent.
Outils à IA pour les sciences de la vie
Nous appliquons la même approche dans nos propres produits : AskRiskie 2.0 pour la gestion des risques assistée par l’IA et AIaCMP pour l’évaluation des changements à l’aide de l’IA, tous deux avec une revue humaine aux points de décision clés.
Quel processus automatiseriez-vous en premier ?
Dites-nous où vos équipes perdent le plus de temps et quelles réglementations s’appliquent, et nous vous proposerons un point de départ et un plan pour le valider.
Gestion du changement pour l’IA
dans les organisations réglementées
BPF · ISO 13485 · MDR & IVDR · AI Act de l’UE · PCCP de la FDA
Introduire l’IA est un changement, et dans une organisation réglementée, chaque changement doit être identifié, évalué, maîtrisé et démontré comme efficace. Nous accompagnons les projets d’IA, de la première idée à l’exploitation : identifier où l’IA apporte de la valeur, planifier et concevoir le changement, le développer et le tester, le mettre en œuvre avec vos équipes, puis évaluer s’il a produit les résultats attendus.
Un modèle à jalons pour le changement lié à l’IA
Notre modèle réunit deux fondements du changement et de la qualité : le « dégel, changement, regel » de Lewin et le cycle Planifier–Faire–Vérifier–Agir de Deming, avec les jalons que les organisations réglementées utilisent déjà pour la maîtrise de la conception. La technologie et les personnes avancent ensemble, rien ne passe à l’étape suivante sans validation formelle, et nos enseignements alimentent le changement suivant.
Préparer
Construire l’argumentaire, la coalition et le plan.
- 1IdentifierOù l’IA aide, et où elle ne devrait pas être utilisée
- 2PlanifierUsage prévu, périmètre et voie réglementaire
Changer
Concevoir, construire et démontrer la solution.
- 3ConcevoirLa solution et la manière dont les personnes l’utiliseront
- 4DévelopperConstruire ou configurer dans un cycle de vie maîtrisé
- 5TesterVérifier, valider et tester l’aptitude à l’utilisation
Pérenniser
Ancrer le changement et prouver son efficacité.
- 6Mettre en œuvreDéploiement progressif, formation et procédures mises à jour
- 7ÉvaluerEfficacité, performances et degré de confiance envers l’IA
Quatre jalons, quatre validations
Chaque jalon est une décision documentée dans votre système de management de la qualité, avec des approbateurs désignés : les livrables de chaque étape sont ainsi consignés avant que le changement ne progresse.
Changement approuvé
Cas d’usage priorisés et usage prévu, classification du changement et voie réglementaire (changement de processus, maîtrise des changements BPF, changement significatif ou PCCP), plan de changement et cartographie des parties prenantes.
Conception approuvée
Exigences, analyse des risques, conception de la supervision humaine et de l’interface utilisateur, flux de données, cybersécurité et maîtrise des fournisseurs pour toute IA tierce.
Libération approuvée
Version vérifiée et traçabilité, preuves de validation (conformément au GAMP 5 le cas échéant) et d’aptitude à l’utilisation, formation prête, et soumission ou notification réglementaire effectuée le cas échéant.
Changement clôturé
Revue d’efficacité au regard des résultats attendus, adoption confirmée, plan de surveillance en place et enregistrements du changement complets.
Le modèle s’appuie sur le modèle de changement en trois étapes de Kurt Lewin, sur le cycle Planifier–Faire–Vérifier–Agir popularisé par W. Edwards Deming et sur les jalons de la maîtrise de la conception. Il s’inspire aussi plus largement des pratiques de conduite du changement, notamment des travaux de John Kotter et du modèle ADKAR® de Prosci, mais il constitue notre propre approche et ne les reproduit pas. ADKAR® est une marque déposée de Prosci, Inc.
Dans votre système qualité, vos opérations et vos produits
L’IA dans vos activités qualité et réglementaires
Adopter l’IA dans les processus qualité, réglementaires, cliniques ou métiers, de la rédaction de documents au tri des réclamations et à la veille réglementaire. Nous gérons le changement dans votre système qualité, validons l’IA avec notre référentiel Oversure et traitons l’AI Act de l’UE lorsqu’il s’applique.
L’IA dans les opérations BPF
Introduire l’IA dans la fabrication, les laboratoires et le contrôle qualité pharmaceutiques et biotechnologiques. Nous menons le changement selon la maîtrise des changements BPF, avec une validation fondée sur les risques conforme au GAMP 5 et à l’assurance des logiciels informatiques (CSA), et l’intégrité des données intégrée dès le départ.
L’IA dans les dispositifs médicaux et les DIV
Réentraîner un modèle, ajouter des sources de données ou modifier les performances d’un dispositif médical ou d’un DIV intégrant l’IA. Nous vous aidons à déterminer si le changement est significatif, à préparer un PCCP le cas échéant, et à tenir à jour votre documentation technique et vos utilisateurs.
Les projets d’IA réussissent ou échouent sur l’adoption
La technologie est rarement le plus difficile. Nous aidons dirigeants, équipes qualité et utilisateurs à comprendre le changement, pour que l’IA soit utilisée comme prévu et que la confiance qu’on lui accorde reste au bon niveau.
Leadership & gouvernance
Des responsabilités claires, des droits de décision définis et une politique d’IA adaptée à votre système qualité.
Parties prenantes & communication
Impliquer tôt les personnes concernées, des utilisateurs de terrain à votre organisme notifié.
Compétences & formation
Une formation adaptée à chaque rôle, pour que chacun sache ce que l’IA peut et ne peut pas faire.
Contrôle humain
Des points de revue et des circuits d’escalade qui laissent les personnes maîtresses des décisions importantes.
Où en est votre gouvernance du changement ?
Commencez par notre évaluation gratuite de la maturité de la gouvernance du changement. Elle situe votre organisation dans 18 domaines, dont la gouvernance de l’IA/ML, et vous fournit un score de maturité, des recommandations pour chaque domaine et un rapport PDF (en anglais).
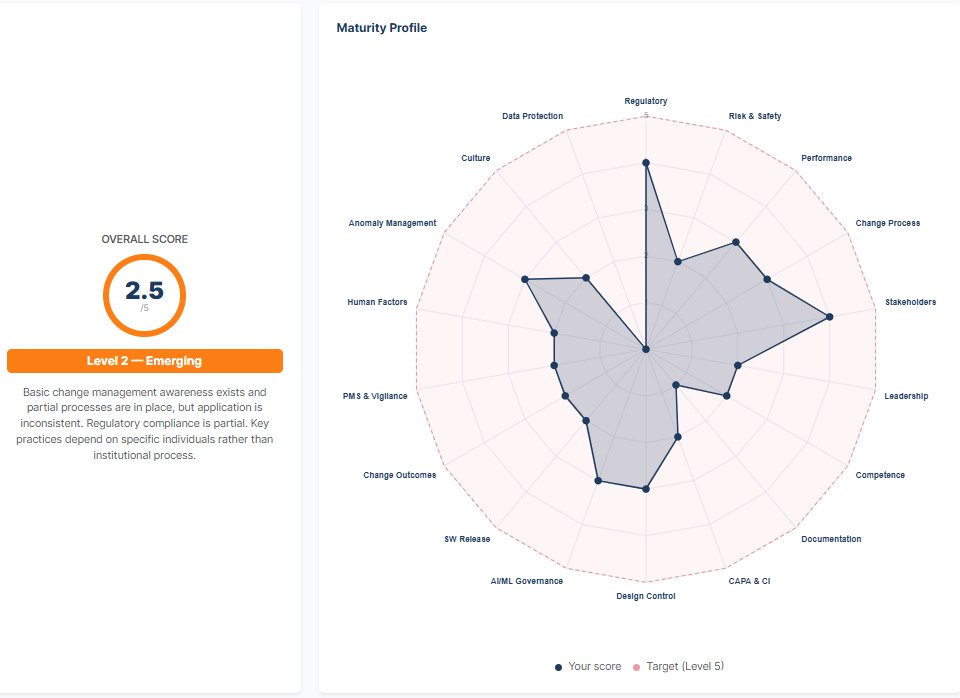
Fondée sur la recherche. Notre approche s’appuie sur la recherche doctorale de Niamh St John Lynch consacrée à la gestion réglementaire des changements des dispositifs médicaux intégrant l’IA, et sur ses travaux de normalisation internationale sur l’IA dans les dispositifs médicaux.
Vous préparez un projet d’IA ?
Dites-nous ce que vous attendez de l’IA et où elle sera utilisée. Nous vous aiderons à cadrer le changement, à choisir la voie réglementaire et à planifier sa mise en œuvre.
Livres blancs & référentiels
Des conseils pratiques sur la réglementation, les normes et l’IA pour les dispositifs médicaux et les sciences de la vie
Nos livres blancs transforment nos travaux de recherche et de normalisation en méthodes utilisables dans votre propre organisation. Ils sont téléchargeables gratuitement. Les publications évaluées par les pairs sont répertoriées sur la page Recherche.
Derniers livres blancs
Intégrité des données et IA en BPx
Ce qui est exigé, ce qui est proposé et ce qui reste à définir lorsque l’IA est utilisée dans la fabrication et les systèmes qualité réglementés, pour la pharma et les biotechnologies, les dispositifs médicaux et les DIV, dans l’UE, au Royaume-Uni et aux États-Unis.
Comprend des tableaux de statut pour chaque texte pertinent, les conclusions de l’atelier de l’EMA sur l’Annexe 22, la construction d’une stratégie de maîtrise, une comparaison entre secteurs et les six questions encore ouvertes.
Par Niamh St John Lynch · St John Lynch & Co · PDF, 31 pages (en anglais)
IEC TS 62366-3 : ingénierie de l’aptitude à l’utilisation des dispositifs médicaux intégrant l’IA
Un guide pratique du premier projet de comité de l’IEC TS 62366-3 : ce qu’il dit, comment il s’articule avec l’IEC 62366-1, l’ISO 14971, le MDR, l’AI Act de l’UE et les attentes de la FDA, et comment l’intégrer à votre processus d’ingénierie de l’aptitude à l’utilisation existant.
Comprend un plan de mise en œuvre sur 90 jours, un exemple entièrement traité pour un système fictif d’alerte précoce du sepsis fondé sur l’IA, des conseils pour l’IA générative et les agents d’IA, ainsi que des méthodes complémentaires, comme STPA et la conscience de la situation, qui révèlent les risques qu’une analyse centrée sur un seul utilisateur peut manquer.
Par Niamh St John Lynch · St John Lynch & Co · PDF, 19 pages (en anglais)
Oversure™: A Framework for Validating AI Used in Regulated Processes
Un référentiel original pour décider du niveau de validation que requiert un usage de l’IA, le mettre en œuvre et maintenir cet usage sous contrôle aussi longtemps qu’il est actif. Rédigé pour les organisations medtech, de dispositifs médicaux, de DIV, pharmaceutiques et biotechnologiques.
Le document complet comprend la méthode en cinq étapes, sept principes, trois niveaux d’assurance, deux exemples entièrement traités, des tableaux de correspondance avec le MDR, l’IVDR, les BPF et l’AI Act de l’UE, une comparaison avec l’approche Computer Software Assurance de la FDA, ainsi que des modèles d’appui.
Par Niamh St John Lynch · St John Lynch & Co · Document Word
Que devrions-nous rédiger ensuite ?
Y a-t-il un sujet de réglementation, de normes ou d’IA sur lequel vous aimeriez un livre blanc pratique ? Dites-le-nous, cela nous aidera à choisir la prochaine publication.
IEC TS 62366-3
Ingénierie de l’aptitude à l’utilisation des dispositifs médicaux intégrant l’IA
Un guide pratique du premier projet de comité · Version 2.0 · octobre 2026
L’IEC TS 62366-3 explique comment appliquer l’IEC 62366-1 aux dispositifs médicaux qui utilisent l’IA. Notre livre blanc présente ce que dit le projet, son articulation avec l’ISO 14971 et la réglementation, et la manière de l’intégrer à votre processus existant, avec un exemple entièrement traité à suivre pas à pas.
Avec l’IA, l’erreur d’utilisation passe de la main à la tête
Le projet n’ajoute aucune nouvelle exigence obligatoire. Il montre comment chaque étape du processus IEC 62366-1 s’adapte lorsque les plus grands dangers sont cognitifs : mal interpréter une probabilité, faire trop ou trop peu confiance à l’IA, ou ignorer ses points faibles. Pour les fabricants, cela implique cinq choses.
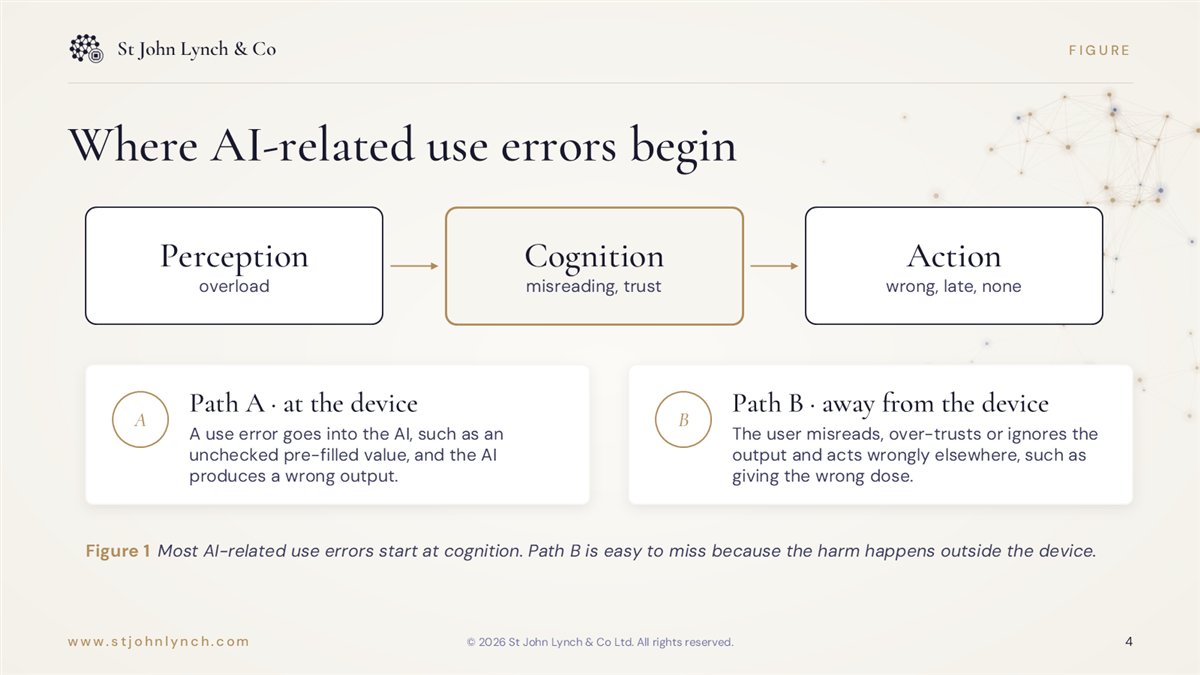
Où commencent les erreurs d’utilisation liées à l’IA
La plupart des erreurs d’utilisation liées à l’IA naissent au stade cognitif, là où les résultats sont interprétés et jugés fiables. L’action qui en découle soit fournit de mauvaises données à l’IA (voie A), soit cause un dommage ailleurs (voie B). La voie B passe facilement inaperçue, car le dommage survient en dehors du dispositif évalué.
Conçu pour être utilisé, pas seulement lu
Du projet à la procédure
Une correspondance article par article entre l’IEC 62366-1, ce que la partie 3 ajoute pour l’IA et les preuves à produire, avec un plan sur 90 jours et les liens avec l’ISO 14971, l’IEC 62304, le MDR, l’AI Act de l’UE et la FDA.
Un système d’alerte précoce du sepsis fondé sur l’IA
Un dispositif fictif suivi en sept étapes : spécification d’utilisation, facteurs contributifs, dangers des voies A et B, scénario d’utilisation, exigences d’interface testables, évaluation et plan post-commercialisation.
IA générative, agents & au-delà du modèle PCA
Erreurs d’utilisation et modèles de conception pour l’IA générative et les agents d’IA, et comment STPA et la conscience de la situation révèlent des risques qu’une analyse centrée sur un seul utilisateur peut manquer.
La synthèse en huit diapositives
Les points clés, la figure et l’exemple traité dans une courte présentation (en anglais). Gratuite et facile à partager avec votre équipe.
Recevez le livre blanc complet
Les 19 pages, dont l’exemple traité, les méthodes complémentaires et toutes les références.
Intégrité des données
et IA en BPx
Ce qui est exigé, ce qui est proposé et ce qui reste à définir · Version 1.0 · novembre 2026
Comment les règles d’intégrité des données s’appliquent lorsque l’IA est utilisée dans la fabrication et les systèmes qualité réglementés, pour la pharma et les biotechnologies, les dispositifs médicaux et les DIV, dans l’UE, au Royaume-Uni et aux États-Unis. Notre livre blanc distingue clairement ce qui est en vigueur, ce qui est proposé et ce qui reste ouvert.
Le type de modèle n’est pas le facteur décisif
Dans tous les secteurs, les autorités convergent : l’acceptabilité d’une application d’IA dépend de son usage prévu, des risques qu’elle présente et de la maîtrise de ces risques tout au long de son cycle de vie. Pour les équipes qualité, cela implique cinq choses.
Aucune mesure ne détecte à elle seule toutes les défaillances
L’atelier de l’EMA sur l’Annexe 22 a décrit trois niveaux de maîtrise autour d’un modèle. Chaque niveau traite des modes de défaillance particuliers, et l’enregistrement réglementé final reste sous la responsabilité d’une personne nommée.
- Contrôles du contexte d’utilisation
- Détection des entrées hors distribution
- Limites d’entrée fondées sur des règles
- Récupération liée aux sources
- Mesures d’incertitude
- Cohérence entre exécutions
- Seuils de confiance
- Point de revue humaine
- Retour à un état validé
Clair sur ce qui s’applique aujourd’hui
Où en est chaque texte
Chaque texte pertinent pour la pharma, les dispositifs et les DIV dans l’UE, au Royaume-Uni, aux États-Unis et chez les membres PIC/S, avec sa date et son statut : en vigueur, projet ou guide de l’industrie.
De l’atelier à la pratique
Mesures de maîtrise en couches, supervision humaine et humain dans la boucle, dossier de qualification de l’IA, et preuves à obtenir des fournisseurs et du cloud.
Pharma, dispositifs et DIV comparés
Appliquer la CSA à l’IA, rendre la revue d’expert auditable, les deux dimensions du risque, et une comparaison de l’évaluation de chaque secteur.
La synthèse en huit diapositives
Les points clés, la figure et les questions ouvertes dans une courte présentation. Gratuite à consulter et facile à partager avec votre équipe.
Recevez le livre blanc complet
Les 31 pages, dont les tableaux de statut, la comparaison entre secteurs et 47 références.
Évaluation clinique
et preuves cliniques
MDR UE · IVDR · ISO 14155 · Lignes directrices MDCG · FDA
Les preuves cliniques déterminent si votre dispositif arrive sur le marché et y reste. Nous concevons et rédigeons des plans et rapports d’évaluation clinique, des revues systématiques de la littérature et des stratégies de données cliniques, et nous appuyons les investigations cliniques, pour que vos preuves soient suffisantes, traçables et prêtes pour l’examen par l’organisme notifié.
Services cliniques pour dispositifs médicaux, DIV et produits combinés
Nous couvrons tout le cycle de vie des preuves cliniques au titre de l’article 61 et de l’annexe XIV du MDR, de l’IVDR et des exigences internationales, de la première stratégie de preuves aux mises à jour post-commercialisation.
Stratégie de données cliniques
Une analyse des écarts entre les preuves dont vous disposez et ce qu’exigent la classe, les allégations et les marchés de votre dispositif, et un plan pour combler ces écarts par la littérature, l’équivalence, l’investigation clinique, les registres ou le PMCF.
Plan d’évaluation clinique (CEP)
Destination, groupes cibles, bénéfices cliniques et paramètres de résultat, exigences générales en matière de sécurité et de performances à étayer, ainsi que les méthodes et critères d’acceptation de l’évaluation.
Rapport d’évaluation clinique (CER)
Un rapport clair et bien argumenté qui analyse les données cliniques, l’état de l’art et le profil bénéfice-risque, chaque conclusion étant traçable jusqu’à sa source, prêt pour l’évaluation par l’organisme notifié selon le MDCG 2020-13.
Plan et rapport de revue systématique de la littérature
Un protocole de recherche bibliographique et un rapport qui consigne les recherches, la sélection, l’évaluation et l’analyse, pour que la revue puisse être reproduite et défendue, puis tenue à jour entre deux mises à jour. Voir notre méthode.
Appui aux investigations et essais cliniques
Plans d’investigation clinique, brochures pour l’investigateur, revue du consentement éclairé, documents de soumission aux comités d’éthique et aux autorités compétentes, et rapports d’investigation clinique, en lien avec vos sites, votre CRO et vos statisticiens.
Plans et rapports PMCF
Plans et rapports d’évaluation du suivi clinique après commercialisation, selon les MDCG 2020-7 et MDCG 2020-8, qui répondent aux questions restées ouvertes dans votre évaluation clinique.
Évaluation des performances des DIV
Validité scientifique, performances analytiques et performances cliniques, avec plans et rapports d’évaluation des performances et PMPF au titre de l’IVDR.
Évaluation clinique des logiciels et de l’IA
Association clinique valide, performances techniques et performances cliniques des logiciels dispositifs médicaux et des dispositifs à IA, y compris les performances par sous-groupe et la manière dont les cliniciens utilisent les résultats.
Contributions au SSCP et au PSUR
Résumés des caractéristiques de sécurité et des performances cliniques et rapports périodiques actualisés de sécurité, cohérents avec le CER, le PMCF et les données de surveillance après commercialisation.
Une revue systématique de la littérature que vous pouvez défendre
La plupart des évaluations cliniques reposent sur la littérature publiée, et les évaluateurs examinent de près comment elle a été trouvée et pondérée. Nous planifions la revue avant de chercher, puis documentons chaque étape pour qu’un autre évaluateur puisse arriver au même résultat.
Les questions à trancher tôt
La plupart des retards en évaluation clinique viennent de décisions prises trop tard. Nous les examinons avec vous dès le départ.
Pouvez-vous revendiquer l’équivalence ?
Si l’équivalence technique, biologique et clinique peut être démontrée selon le MDCG 2020-5, et si vous aurez l’accès aux données du dispositif équivalent qu’exige le MDR.
Avez-vous besoin d’une investigation clinique ?
Quand l’article 61 l’exige, ce qu’une investigation doit démontrer, et comment la concevoir selon l’ISO 14155 pour que les données répondent aux questions de votre évaluation.
Vos preuves existantes suffisent-elles ?
Ce qui constitue des preuves cliniques suffisantes pour les dispositifs passant des directives au MDR, selon le MDCG 2020-6.
Un seul plan de preuves peut-il servir tous les marchés ?
Comment planifier des preuves qui répondent aussi aux attentes de la FDA, y compris les exemptions pour dispositifs expérimentaux (IDE) au titre du 21 CFR 812, et des autres marchés de votre feuille de route.
Une formation à la recherche derrière chaque rapport
L’évaluation clinique est une activité de recherche : elle exige des méthodes solides, un compte rendu honnête et une compréhension de la manière dont les autorités évaluent le résultat. Nous constituons chaque équipe d’évaluation selon les compétences attendues par le MEDDEV 2.7/1 rév. 4.
Méthodes de recherche
Qualification en méthodes de recherche de niveau MSc, obtenue dans le cadre du MSc en psychologie du travail et des organisations de l’Université de Limerick : conception d’études, méthodes quantitatives et qualitatives, et analyse statistique.
Intégrité de la recherche
Certification en intégrité de la recherche couvrant la conduite responsable de la recherche, la transparence des comptes rendus et le traitement des données, appliquée à chaque revue de la littérature et à chaque rapport que nous rédigeons.
Expérience d’évaluation et formation scientifique
Quatre ans comme évaluateur technique et auditeur sur site pour un organisme notifié, un MSc en neuropharmacologie, une recherche doctorale sur les dispositifs médicaux à IA dignes de confiance, et plus de 30 ans dans les sciences de la vie.
§6.4
SOP et modèles d’évaluation clinique
Vous mettez en place le processus en interne ? Notre pack évaluation clinique et PMS comprend une SOP d’évaluation clinique et de PMCF, un modèle de rapport d’évaluation clinique et un modèle de plan et rapport PMCF, rédigés pour le MDR de l’UE.
Vos preuves cliniques sont-elles prêtes pour l’examen ?
Parlez-nous de votre dispositif, de sa classe et de vos marchés, et nous vous proposerons par où commencer : une analyse des écarts, un nouveau plan d’évaluation clinique ou la mise à jour de votre rapport existant.
Cybersécurité dès la conception
pour les dispositifs médicaux et les sciences de la vie
Modélisation des menaces · FDA section 524B · IEC 81001-5-1 · MDR UE · AI Act UE · NIS2
Une faille de sécurité dans un dispositif connecté ou un système GxP est un risque pour la sécurité des patients et l’intégrité des données. Nous commençons par un modèle de menaces de votre système, puis nous en déduisons l’appréciation des risques de sécurité, les mesures de maîtrise, les essais et la documentation FDA et MDR, et nous le tenons à jour après la mise sur le marché grâce aux SBOM, à la gestion des vulnérabilités et à la réponse aux incidents.
La modélisation des menaces d’abord
Un modèle de menaces montre comment votre dispositif ou votre système pourrait être attaqué et ce qui se passerait s’il l’était. Les recommandations de la FDA sur la cybersécurité avant mise sur le marché et l’IEC 81001-5-1 attendent toutes deux que l’appréciation des risques de sécurité, les mesures de maîtrise et les essais en découlent : nous le construisons donc en premier et le tenons à jour pendant toute la vie du produit.
Les livrables de cybersécurité attendus par la FDA
Pour les « cyber devices », la section 524B du FD&C Act et le guide de la FDA Cybersecurity in Medical Devices: Quality System Considerations and Content of Premarket Submissions définissent la documentation que doit contenir un dossier 510(k), De Novo ou PMA. Nous préparons chaque élément et le relions aux attentes du MDR (MDCG 2019-16) et à l’IEC 81001-5-1, pour qu’un seul ensemble de preuves serve les deux marchés.
Sur tout le cycle de vie sécurisé du produit
Pour les dispositifs médicaux connectés ou logiciels, les DIV et les SaMD, nous couvrons tout le cycle de vie sécurisé du produit selon l’IEC 81001-5-1, en cohérence avec votre processus logiciel IEC 62304 et votre gestion des risques ISO 14971.
Gestion des risques de sécurité
Un processus de gestion des risques de sécurité informatique mené en parallèle de votre gestion des risques pour la sécurité des patients, avec des règles claires sur le moment où un risque de sécurité informatique devient un risque pour les patients.
Cycle de développement sécurisé
Exigences de sécurité, architecture et conception sécurisées, codage sécurisé et revue de code, et vérification de la sécurité, intégrés à votre processus de développement logiciel existant plutôt qu’ajoutés après coup.
SBOM et gestion des vulnérabilités
Une nomenclature logicielle pour chaque version, une surveillance continue des composants tiers pour détecter les nouvelles vulnérabilités, et un processus documenté pour évaluer, corriger et publier les correctifs.
Tests d’intrusion
Nous définissons le périmètre et le plan d’essai, mandatons et pilotons un testeur d’intrusion indépendant, et transformons les constats en mesures de maîtrise des risques, en corrections et en enregistrements pour votre documentation technique.
Documentation technique UE
Le contenu cybersécurité de la documentation technique MDR et IVDR, conforme à l’annexe I et au MDCG 2019-16, construit à partir des mêmes preuves que votre soumission FDA.
Réponse aux incidents et divulgation
Divulgation coordonnée des vulnérabilités, procédures de tri et de réponse aux incidents reliées à votre processus de vigilance, et déclarations de sécurité MDS2 pour les clients hospitaliers.
La sécurité de vos produits et de votre organisation
La même rigueur s’applique à l’IA, aux systèmes qui font fonctionner vos opérations qualité et de production, et à votre organisation dans son ensemble.
Sécurité de l’IA
Modélisation des menaces pour les dispositifs à IA et les systèmes d’IA, couvrant l’empoisonnement des données, la manipulation des modèles, les entrées adverses et les fuites de données, et preuves pour les exigences de cybersécurité et de robustesse de l’AI Act.
Sécurité de l’information et NIS2
Analyses d’écarts, audits de préparation et audits internes ISO/IEC 27001, et accompagnement sur NIS2, qui s’applique à de nombreux fabricants moyens et grands de médicaments et de dispositifs médicaux.
Systèmes informatisés GxP
Mesures de sécurité pour les systèmes informatisés GxP, notamment les accès, les pistes d’audit, les sauvegardes et la supervision des fournisseurs, pour que la sécurité soutienne l’intégrité des données selon l’annexe 11, le 21 CFR Part 11 et le GAMP 5.
Logiciels de santé
Sécurité des applications de santé et de bien-être et des logiciels développés en interne par les établissements de santé, selon l’IEC 82304-1 et l’IEC 81001-5-1.
Quelles règles s’appliquent à vous ?
Les exigences de cybersécurité viennent désormais de plusieurs directions à la fois. Nous vous aidons à déterminer lesquelles s’appliquent et à y répondre avec un seul ensemble de preuves plutôt que plusieurs.
IVDR
UE
CRA
De l’analyse des écarts à la sécurité dans la durée
Évaluer
Une analyse des écarts de vos produits, processus et documents par rapport aux exigences qui vous concernent.
Planifier
Un plan hiérarchisé, avec des procédures et des modèles adaptés à votre système qualité.
Construire les preuves
Modèles de menaces, appréciations des risques, SBOM, plans d’essai et documentation pour votre soumission ou votre audit.
Maintenir
Surveillance des vulnérabilités, évaluation des correctifs, réponse aux incidents et revue périodique, en tant que service ou transmis à votre équipe.
Une sécurité ancrée dans la réglementation et l’ingénierie
Expérience en organisme notifié
Quatre ans comme évaluateur technique et auditeur sur site pour un organisme notifié : nous savons ce que les évaluateurs recherchent dans un dossier technique.
Élaboration de normes
Membre expert de l’IEC TC62, qui élabore les normes sur les logiciels des dispositifs médicaux et les logiciels de santé, et présidente du comité de la NSAI qui suit ces travaux en Irlande.
Pratiqué et enseigné
Nous appliquons l’IEC 81001-5-1 dans nos propres développements logiciels, et nous enseignons l’ingénierie et la sécurité des logiciels de santé au niveau MSc au Dundalk Institute of Technology.
SOP et modèles de cybersécurité
Vous mettez en place le processus en interne ? Notre pack SOP cybersécurité et sécurité comprend neuf documents : une politique de cybersécurité, un modèle de modélisation des menaces STRIDE, un plan et une instruction de travail de gestion des SBOM, une instruction de travail pour les tests d’intrusion, une procédure de réponse aux incidents et une instruction de tri, un modèle de divulgation coordonnée des vulnérabilités et un modèle de déclaration de sécurité MDS2.
Votre cybersécurité est-elle prête pour l’examen ?
Parlez-nous de votre produit ou système, de vos marchés et de votre calendrier, et nous vous proposerons par où commencer : une analyse des écarts, un modèle de menaces ou un plan pour votre prochaine soumission ou votre prochain audit.
Stratégie réglementaire
pour l’accès aux marchés mondiaux
UE · Royaume-Uni · États-Unis · Canada · Australie · Japon · Brésil
Choisir les bons marchés, dans le bon ordre, avec des preuves réutilisables. Nous aidons les fabricants de dispositifs médicaux, de logiciels et de dispositifs à IA à planifier la classification, la voie réglementaire et la stratégie de preuves sur plusieurs territoires, afin qu’un dossier technique et un système qualité bien construits ouvrent plusieurs portes.
Un plan, plusieurs marchés
La plupart des fabricants n’ont pas besoin de repartir de zéro pour chaque territoire. Nous construisons une stratégie autour de ce qu’est votre dispositif, de ses utilisateurs et des marchés visés, puis nous planifions le travail pour que chaque marché demande le moins d’efforts supplémentaires possible.
Qualifier et classifier
Est-ce un dispositif médical, et de quelle classe dans chaque marché ? Nous tranchons tôt, en particulier pour les logiciels et l’IA.
Choisir les voies
La voie d’accès à chaque marché, la procédure de conformité ou d’autorisation requise et l’ordre le plus pertinent commercialement.
Réutiliser les preuves
Un système qualité et un dossier technique bâtis sur une base commune, comme l’ISO 13485, adaptables à chaque autorité.
Rester conforme
Surveillance après commercialisation, modifications et renouvellements planifiés pour chaque territoire où vous entrez.
MDR, IVDR de l’UE et AI Act
Le cadre européen est le plus exigeant pour de nombreux fabricants, et il sous-tend d’autres stratégies. Nous vous accompagnons de la qualification et de la classification à l’engagement de l’organisme notifié, à la documentation technique, aux preuves cliniques et à l’interaction avec l’AI Act de l’UE pour les dispositifs à IA.
UK MDR et MHRA
La Grande-Bretagne a son propre régime, et l’Irlande du Nord relève de dispositions distinctes. La bonne stratégie dépend du lieu de mise sur le marché et des marquages que vous détenez déjà.
UKCA et reconnaissance du marquage CE
Planifier votre accès au marché en Grande-Bretagne, y compris la durée d’acceptation du marquage CE et le moment où le marquage UKCA devient nécessaire pour votre dispositif.
Enregistrement MHRA et personne responsable au Royaume-Uni
Enregistrement du dispositif auprès de la MHRA et rôle de personne responsable au Royaume-Uni pour les fabricants établis hors du Royaume-Uni.
Logiciels et IA en tant que dispositifs médicaux
Classification, preuves et gestion des changements pour les logiciels et les dispositifs à IA, en phase avec l’approche évolutive de la MHRA.
Voies FDA et QMSR
La FDA réglemente par classe de risque et par voie d’accès. Nous vous aidons à choisir entre 510(k), De Novo et PMA, à planifier les preuves attendues par la FDA et à aligner votre système qualité sur la Quality Management System Regulation.
Classification et voie d’accès
Classification du dispositif, stratégie de dispositif de référence et choix entre 510(k), De Novo et PMA, y compris le moment opportun pour échanger tôt avec la FDA.
QMSR et exigences applicables aux établissements
Alignement de votre système ISO 13485 sur la QMSR (21 CFR Part 820), ainsi que l’enregistrement de l’établissement, l’inscription des dispositifs et l’agent américain pour les fabricants non américains.
Attentes en santé numérique
Documentation logicielle, plans de maîtrise des changements prédéterminés pour les logiciels de dispositifs à IA et attentes en matière de cybersécurité avant commercialisation.
Canada, Australie, Japon et Brésil
Au-delà de l’UE, du Royaume-Uni et des États-Unis, nous planifions l’entrée sur d’autres marchés. Plusieurs d’entre eux participent au Medical Device Single Audit Program (MDSAP) : un seul audit de votre système qualité peut ainsi servir plusieurs marchés.
Santé Canada
Licence du dispositif, classification et rôle de la certification MDSAP dans votre demande.
TGA
Inscription au registre australien des produits thérapeutiques (ARTG) et exigence d’un promoteur local.
PMDA et MHLW
Dispositions relatives au titulaire de l’autorisation de mise sur le marché, classification et voie d’approbation ou de certification.
ANVISA
Voies d’enregistrement et titulaire d’enregistrement local, avec le MDSAP dans le plan.
D’autres marchés peuvent être ajoutés sur demande. Les exigences réglementaires évoluent, et nous confirmons la situation actuelle de chaque territoire au début de chaque mission.
Quels marchés figurent sur votre feuille de route ?
Parlez-nous de votre dispositif et des marchés visés, et nous esquisserons une stratégie réglementaire avec la voie, les preuves et le calendrier pour chaque marché.
Politique de confidentialité
Dernière mise à jour : 21 octobre 2026
Qui nous sommes
St John Lynch & Co Ltd (société n° 738996), Derrycallan North, Gort, Co. Galway, Irlande, est responsable des données personnelles collectées via ce site. Vous pouvez nous contacter à l’adresse niamh@stjohnlynch.com.
Ce que nous collectons et pourquoi
- Formulaire de contact et e-mail. Votre nom, votre adresse e-mail, l’objet et votre message, afin de répondre à votre demande. Notre base juridique est notre intérêt légitime à répondre aux demandes et, lorsque vous vous renseignez sur nos services, les mesures précontractuelles prises à votre demande.
- Téléchargements gratuits. Votre nom, votre adresse e-mail et votre organisation, ainsi que votre fonction si vous l’indiquez, afin de vous fournir la ressource demandée et de savoir qui l’utilise. Notre base juridique est notre intérêt légitime à partager nos travaux. Nous vous envoyons des e-mails sur les nouvelles ressources uniquement si vous cochez la case prévue à cet effet (votre consentement), et vous pouvez vous désabonner à tout moment.
- Demandes de formation et de programme, et suggestions de thèmes de livres blancs. Les informations que vous saisissez, utilisées pour répondre à votre demande ou planifier nos travaux. Une adresse e-mail indiquée dans une suggestion de thème sert uniquement à vous informer de la publication d’un livre blanc sur ce thème.
- Carrières. Le CV et les informations que vous nous envoyez par e-mail, utilisés uniquement pour examiner votre candidature.
- Réservation d’une consultation. Les réservations se font sur Microsoft Bookings, qui collecte les informations que vous y saisissez.
- Achats. Les packs de la boîte à outils sont vendus via Payhip. Payhip traite votre paiement et vos informations ; nous ne voyons pas vos données de carte bancaire.
Cookies et technologies similaires
Nous n’utilisons pas de cookies d’analyse, de publicité ou de suivi. Votre navigateur conserve votre choix de langue (pour que le site s’ouvre en anglais ou en français selon votre préférence) et le fait que vous ayez fermé le bandeau d’annonce. Ces informations restent sur votre appareil et ne nous sont pas transmises. Nos polices sont chargées depuis Google Fonts : votre adresse IP est donc transmise à Google lors du chargement d’une page.
Avec qui nous partageons les données
Nous faisons appel à un petit nombre de prestataires pour faire fonctionner le site : Formspree (gestion des formulaires), Microsoft (réservations), Payhip (paiements) ainsi que notre hébergeur de site et de messagerie. Ils traitent les données pour notre compte ou, pour Microsoft Bookings et Payhip, selon leurs propres conditions. Nous ne vendons pas vos données. Certains de ces prestataires sont établis hors de l’Espace économique européen ; dans ce cas, les transferts reposent sur des garanties telles que le cadre de protection des données UE–États-Unis ou les clauses contractuelles types.
Liens vers d’autres sites
Ce site renvoie vers d’autres sites et outils, tels que LinkedIn, ORCID, DkIT STÓR, OpenStreetMap et l’évaluation de maturité de la gouvernance du changement. Ils ont leurs propres pratiques de confidentialité, dont nous ne sommes pas responsables.
Durée de conservation des données
Nous conservons les demandes, les demandes de téléchargement et les e-mails de candidature uniquement le temps nécessaire pour traiter le sujet et tenir des registres raisonnables, puis nous les supprimons.
Vos droits
Vous pouvez nous demander une copie de vos données personnelles, leur rectification ou leur effacement, la limitation ou l’arrêt de leur utilisation, ou leur transfert. Lorsque nous nous fondons sur votre consentement, vous pouvez le retirer à tout moment. Écrivez à niamh@stjohnlynch.com et nous répondrons dans un délai d’un mois. Vous avez également le droit d’introduire une réclamation auprès de la Data Protection Commission en Irlande (dataprotection.ie) ou de votre autorité locale de protection des données.
Le cours d’e-learning
Nos cours d’e-learning gratuits ont leur propre politique de confidentialité.
Modifications de cette politique
Nous mettrons cette page à jour si nos pratiques évoluent et indiquerons en haut la date de la dernière mise à jour.
Oversure™
Un cadre pour valider l’IA utilisée dans les processus réglementés
Oversure est un cadre original pour décider du niveau de validation dont un usage de l’IA a besoin, le mettre en œuvre et maintenir cet usage sous contrôle aussi longtemps qu’il est exploité. Rédigé pour les organisations medtech, de dispositifs médicaux, de DIV, pharmaceutiques et de biotechnologie, il répond à une seule question : comment démontrer qu’un usage précis de l’IA dans un processus réglementé est adapté à sa finalité, que les personnes qui le supervisent peuvent détecter ses erreurs, et que cela reste vrai dans la durée ?
Valider l’IA utilisée dans vos flux de travail qualité et réglementaires
Si vos équipes utilisent l’IA pour rédiger des documents, examiner des enregistrements, classer des réclamations ou analyser des données, les auditeurs et les autorités attendront la preuve qu’elle est adaptée à l’usage prévu. Nous réalisons cette validation avec vous, grâce au cadre Oversure, afin que les preuves soient proportionnées, consignées et prêtes pour l’audit.
Flux de travail du système de management de la qualité
Rédaction et revue de documents, traitement des CAPA et des non-conformités, tri des réclamations, préparation d’audits internes et enregistrements de formation.
Flux de travail réglementaires
Rédaction de documentation technique, veille réglementaire, tri de la littérature pour l’évaluation clinique et appui aux soumissions.
Surveillance et vigilance
IA qui analyse les réclamations, les tendances et les données après commercialisation, ou aide à classer les incidents à déclarer.
Fabrication, laboratoire et fournisseurs
IA utilisée dans la maîtrise des procédés, les opérations de laboratoire, la gestion des fournisseurs ou le travail de connaissance qui alimente un enregistrement réglementé.
Ce que nous livrons
Cadrer et classifier
Un inventaire de vos usages de l’IA et une classification de chacun selon la conséquence, la supervision et la dépendance, pour concentrer l’effort là où se trouve le risque.
Planifier, tester et documenter
Plans de validation, définitions de l’usage prévu, critères d’acceptation, protocoles d’essai et rapports adaptés à votre système qualité.
Supervision et maîtrise
Conception de la supervision humaine, procédures, formation du personnel, suivi des performances et maîtrise des changements tant que l’IA est utilisée.
Une question, une réponse systématique
Valider l’IA dans un processus réglementé ne se résume pas à des tests logiciels. C’est une démonstration proportionnée et documentée qu’un usage précis de l’IA est adapté à sa finalité, que les personnes qui le supervisent peuvent détecter ses erreurs, et que cela reste vrai tant qu’il est utilisé.
Oversure s’applique à l’IA utilisée dans les processus réglementés — management de la qualité, fabrication et maîtrise des procédés, opérations de laboratoire, affaires réglementaires, surveillance après commercialisation et vigilance, appui aux opérations cliniques, et travaux de gestion des fournisseurs, de la formation ou des connaissances qui alimentent un enregistrement réglementé. Il s’applique de la même manière aux outils d’IA grand public, tels que les assistants conversationnels, lorsqu’ils servent à l’une de ces tâches.
Il ne s’applique pas à l’IA qui fait partie d’un dispositif médical ou d’un DIV, ou qui l’est elle-même. Chaque usage de l’IA passe une porte de sortie à l’étape 1 : si l’IA fait partie d’un dispositif, ou si sa production éclaire le diagnostic, le traitement ou le suivi d’un patient individuel, l’usage sort de ce cadre et est orienté vers la voie réglementaire des produits.
Sept principes
Chaque exigence d’Oversure se rattache à au moins l’un de ces principes.
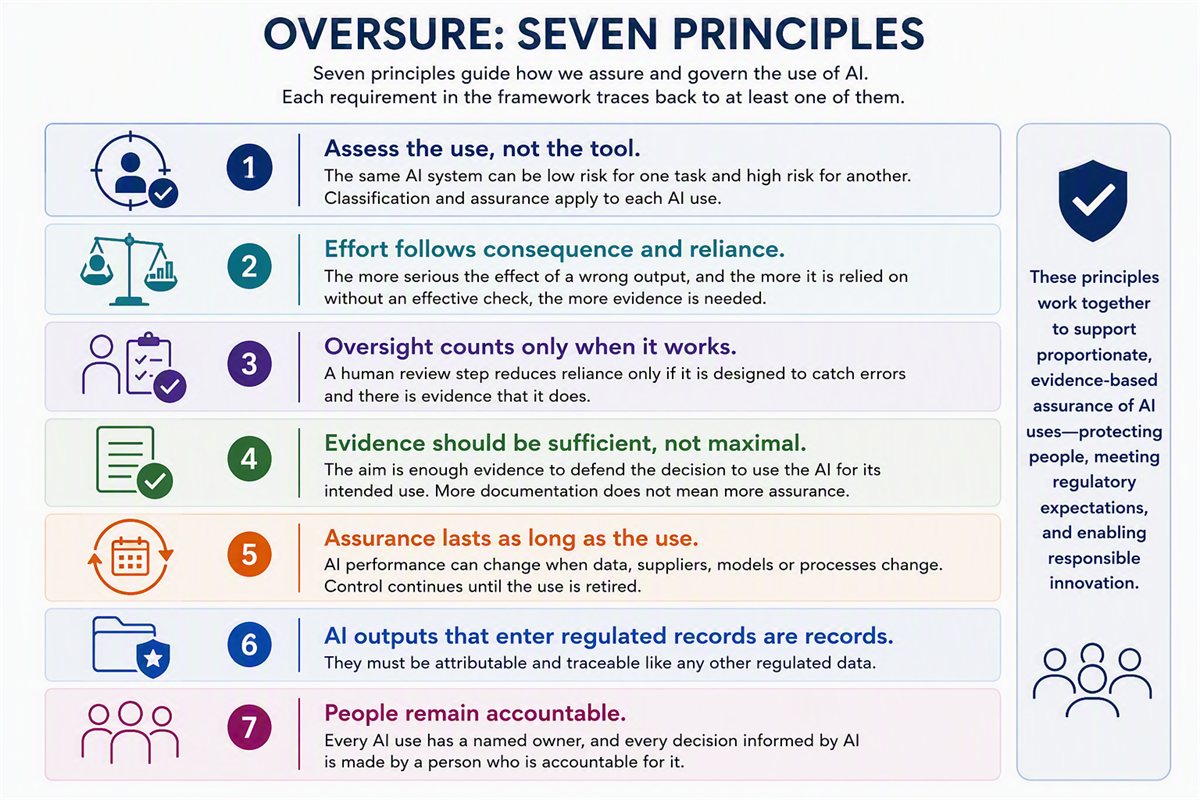
Un même système d’IA peut présenter un risque faible pour une tâche et élevé pour une autre. La classification et l’assurance s’appliquent à chaque usage de l’IA, et non à l’outil dans son ensemble.
Plus l’effet d’une production erronée est grave, et plus on s’y fie sans contrôle efficace, plus il faut de preuves.
Une étape de relecture humaine ne réduit la confiance accordée que si elle est conçue pour détecter les erreurs et qu’il est prouvé qu’elle le fait.
L’objectif est de disposer de preuves suffisantes pour défendre la décision d’utiliser l’IA pour l’usage prévu. Plus de documentation ne signifie pas plus d’assurance.
Les performances de l’IA peuvent changer lorsque les données, les fournisseurs, les modèles ou les processus changent. Le contrôle se poursuit jusqu’au retrait de l’usage.
Les preuves produites à l’appui d’un usage de l’IA doivent être attribuables et traçables, comme toute autre donnée réglementée.
Chaque usage de l’IA a un responsable désigné, et chaque décision éclairée par l’IA est prise par une personne qui en répond.
Cinq étapes, à chaque fois
Chaque usage de l’IA suit les mêmes cinq étapes. Seule la profondeur du travail varie selon le niveau — pour un usage de Tier 1, les étapes 1 à 3 peuvent être réalisées en une seule courte évaluation.
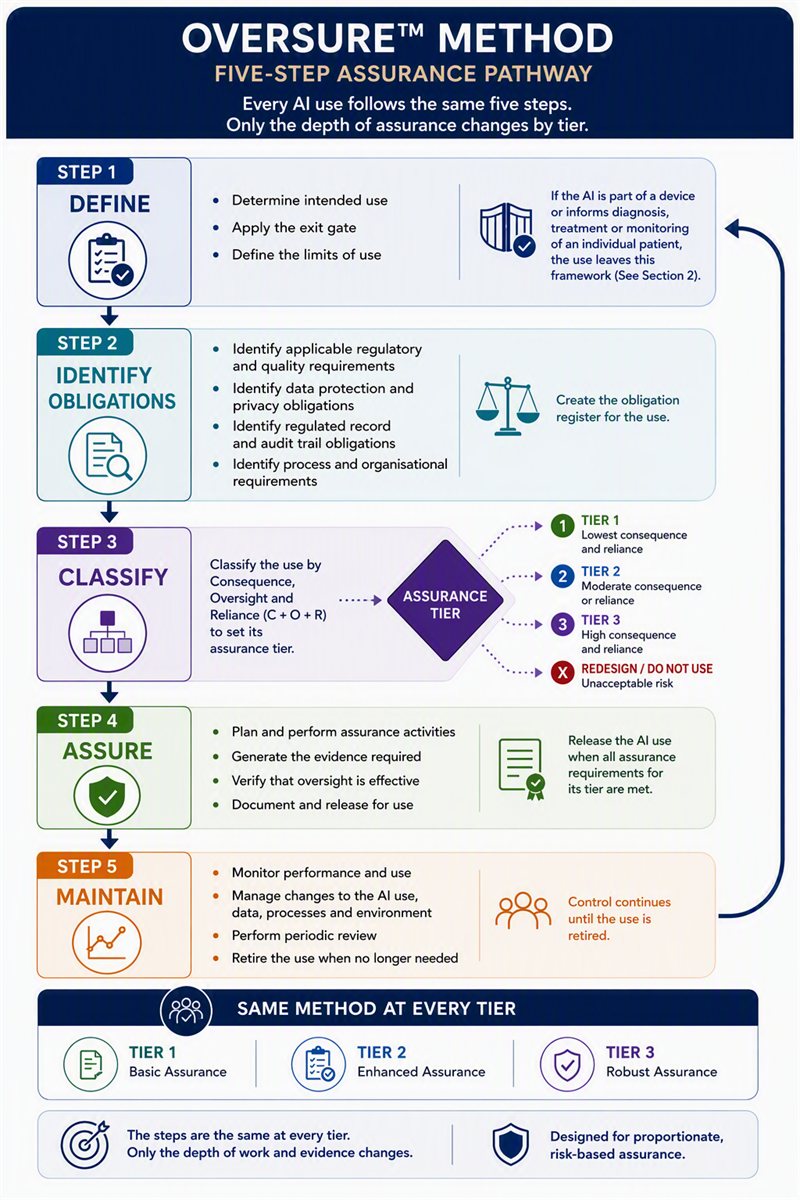
Conséquence, supervision et confiance accordée fixent le niveau
La classification n’est pas une liste de contrôle — c’est une équation. La conséquence est évaluée en premier, la supervision en second, et la solidité de cette supervision détermine le degré de confiance qu’on peut justifier d’accorder à la production. La conséquence et la confiance accordée fixent ensemble le niveau d’assurance.
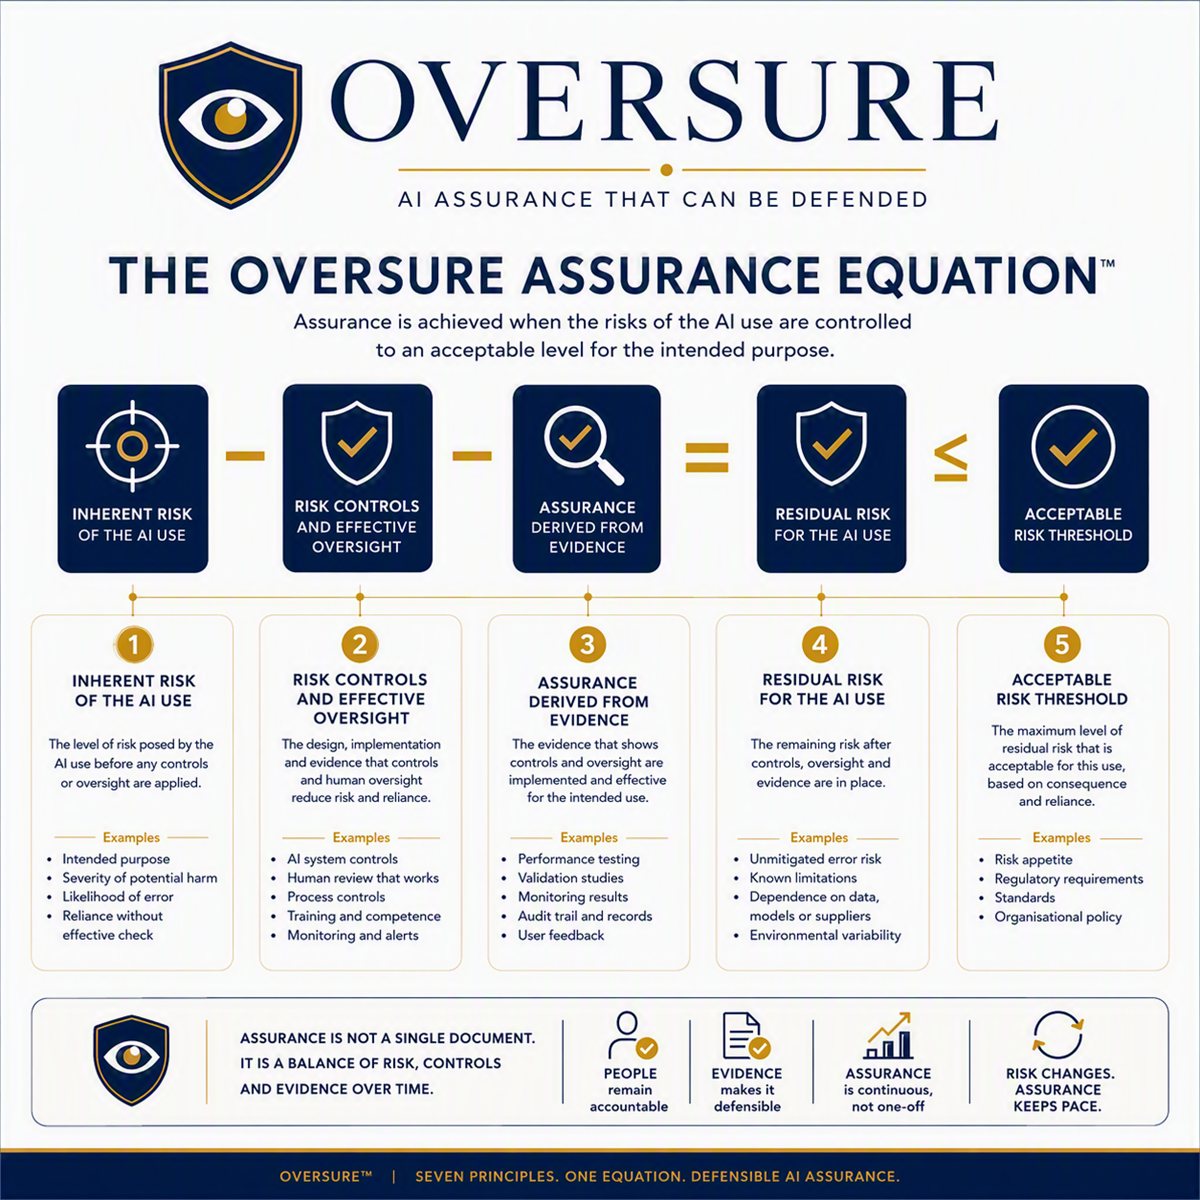
Que se passe-t-il si c’est faux ?
C1 — aucun effet direct sur la qualité, la sécurité ou l’intégrité des enregistrements.
C2 — alimente un enregistrement réglementé soumis à une revue indépendante ultérieure.
C3 — alimente une décision de libération, de sécurité, de risque ou de soumission.
La relecture est-elle réelle ?
O0/O1 — aucune relecture, ou contrôle de pure forme qui ne donne droit à aucun crédit.
O2 — relecture éclairée : compétente, dotée de moyens, consignée.
O3 — vérification intégrée par conception au flux de travail lui-même.
Quel degré de confiance ?
R1 — entièrement et indépendamment vérifié avant utilisation.
R2 — relu, mais le relecteur s’appuie fortement dessus.
R3 — utilisé tel quel, ou non vérifiable de façon réaliste.
| Conséquence | R1 | R2 | R3 |
|---|---|---|---|
| C1 — Faible | Tier 1 | Tier 1 | Tier 2 |
| C2 — Moyenne à importante | Tier 1 | Tier 2 | Tier 3 |
| C3 — Critique | Tier 2 | Tier 3 | Refonte |
Un usage noté C3 et R3 ne peut pas se poursuivre. La réponse à une conséquence élevée et à une confiance élevée consiste à repenser le flux de travail pour que la confiance accordée diminue — généralement en intégrant la vérification par conception — et non à tester l’IA plus durement.
La même tâche, déployée de quatre façons
La manière dont une IA est déployée change qui maîtrise le modèle et le flux de travail — et donc ce qui est nécessaire. Prenons une tâche : rédiger une première description d’écart à partir des notes de l’enquêteur, pour relecture par l’assurance qualité. La conséquence est C2 dans tous les cas.
| Déploiement | Résultat |
|---|---|
| D1 — Outil public personnel | Non autorisé. Données confidentielles sur un outil non maîtrisé. |
| D2 — Assistant d’entreprise | Autorisé avec relecture par l’assurance qualité au regard des notes. Tier 2 |
| D3 — Fonction de l’eQMS | Autorisé une fois classé ; preuves du fournisseur mises à profit. Tier 2 |
| D4 — Outil développé en interne | Chaque phrase est rattachée à sa source, l’assurance qualité confirme par conception. Tier 1 |
Une bonne conception du flux de travail peut abaisser le niveau davantage que n’importe quels essais supplémentaires. Oversure définit sept types de déploiement au total — des outils publics personnels (D1) à l’IA agentique agissant dans d’autres systèmes (D7) — chacun avec ses modificateurs typiques et sa position dans le cadre.
Conçu pour s’articuler avec ce que vous faites déjà
Oversure est un cadre original — il ne dépend d’aucune source externe unique — mais il est délibérément conçu pour s’aligner sur les réglementations, normes et orientations déjà utilisées dans les medtech, la pharmacie et la biotechnologie.
L’annexe B du cadre expose en détail sa relation avec les recommandations Computer Software Assurance de la FDA. Les auditeurs déjà familiers de la CSA reconnaîtront le raisonnement : Oversure suit la même logique fondée sur le risque et proportionnée aux preuves, puis l’étend pour traiter la façon dont l’IA échoue réellement — non-déterminisme, fabrication, dérive et changements de modèle effectués par un fournisseur sans préavis.
Un exemple détaillé
Recherche d’événements indésirables pour un dossier de risques — un outil récupère des rapports candidats dans la base de données MAUDE de la FDA afin qu’une équipe de gestion des risques puisse examiner des données réelles de défaillance.
La production alimente des décisions d’acceptabilité du risque ; la conséquence est donc C3. Dans la première conception, on demandait simplement aux utilisateurs de « vérifier les résultats » — supervision de pure forme (O1) — d’où une confiance R3 et le résultat « refonte ». Le flux de travail a été repensé : l’outil présente désormais la recherche exacte effectuée avec un échantillon de résultats, afin que l’utilisateur puisse reproduire la recherche à la source et la confirmer avant que les résultats puissent être ajoutés au dossier de risques. C’est de la vérification par conception (O3). La confiance accordée tombe à R1 et l’usage passe en Tier 2 — avec des essais de répétabilité ajoutés car la recherche est non déterministe.
C’est l’un des deux exemples complets du document du cadre, chacun déroulé sur les cinq étapes avec le raisonnement exposé à chaque point de décision.
Sept principes, un seul cadre
L’application des sept principes avec les méthodes d’évaluation de l’assurance donne une roue de l’assurance de l’IA unique et défendable pour les processus réglementés des sciences du vivant.
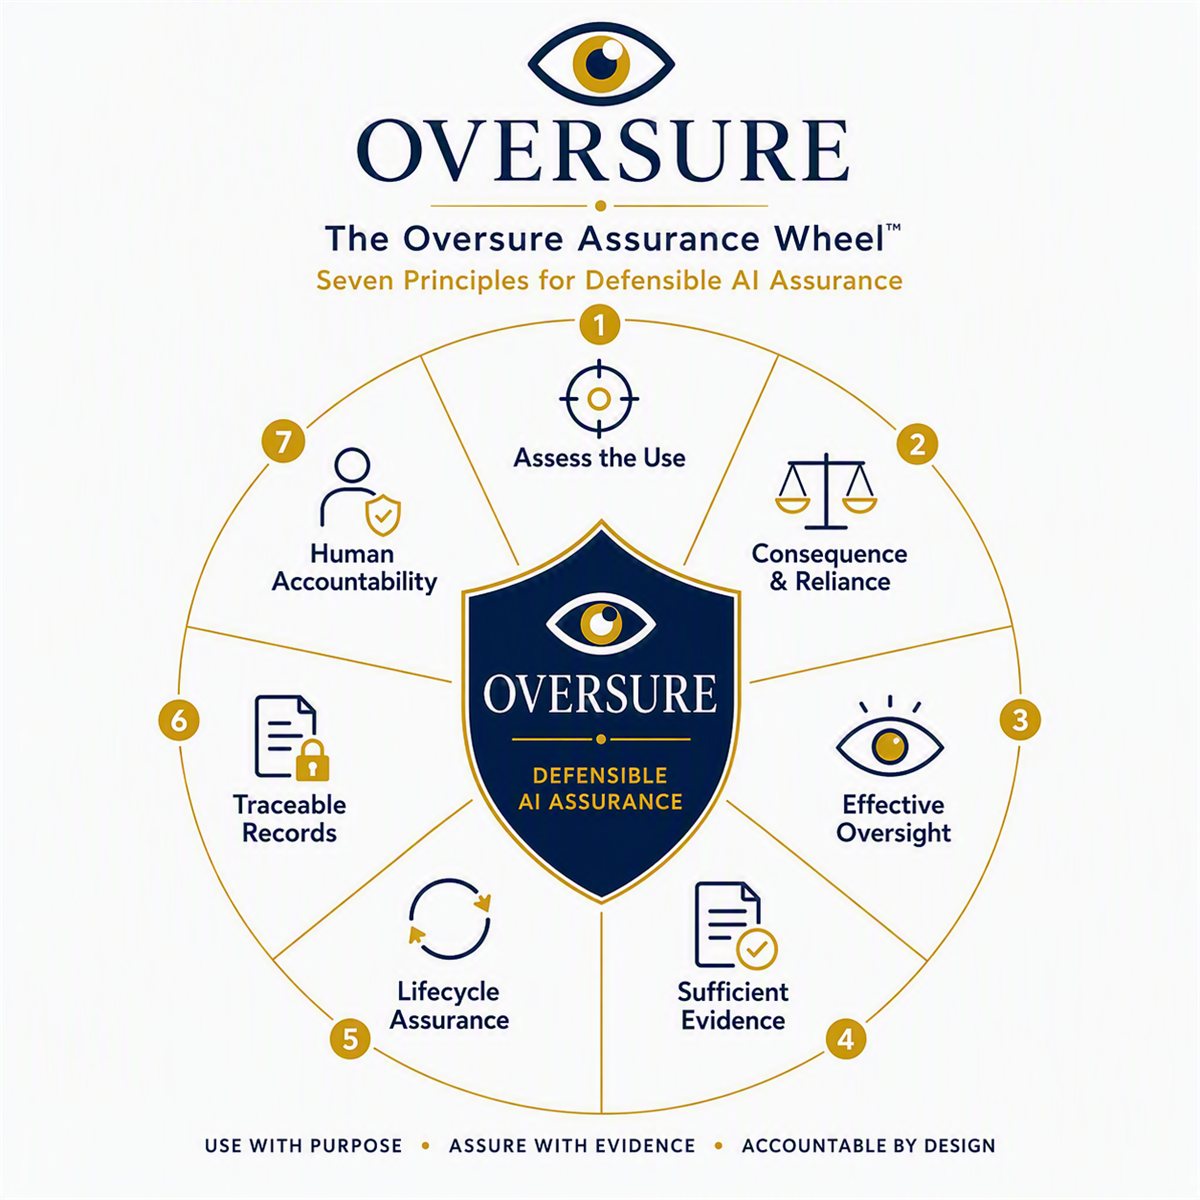
Obtenir le cadre complet
Le document Oversure complet comprend la méthode intégrale, les sept types de déploiement, des orientations de surveillance statistique, des définitions de rôles, deux exemples détaillés, des tableaux d’alignement avec le MDR, l’IVDR, les BPF et l’AI Act, une comparaison détaillée avec l’approche Computer Software Assurance de la FDA et un ensemble complet de modèles d’appui. Il se télécharge gratuitement. Une formation au référentiel est proposée par St John Lynch & Co sur demande, et je peux aussi accompagner les organisations dans sa mise en pratique. Le document est disponible en anglais.
Oversure est une marque de St John Lynch & Co Ltd (enregistrement en cours). © St John Lynch & Co Ltd. Tous droits réservés.
Développer les compétences réglementaires et techniques
Logiciels de santé · Dispositifs médicaux à IA · MDR/IVDR de l’UE
MDR britannique · QMSR · AI Act · Normes
Forts de plus de 30 ans dans les sciences de la vie — dont une expérience d’évaluation technique et d’audit sur site en organisme notifié, une formation de Lead Auditor certifiée IRCA (ISO 9001 et ISO 13485), et des missions pour des organisations telles que Boston Scientific, J&J, Abbott, Medtronic, Novartis, Mylan (aujourd’hui Viatris) et Olympus —, je dispense des programmes de formation ciblés qui donnent aux équipes de l’industrie une connaissance pratique et à jour du cadre réglementaire des dispositifs médicaux à IA.
Les essentiels de l’IEC 62304 — cours en ligne gratuit
Un cours gratuit, à suivre à son rythme, couvrant les 13 domaines de processus de l’IEC 62304 à deux niveaux — un niveau Introductif pour celles et ceux qui découvrent la norme, et un niveau Avancé avec références complètes aux articles pour les praticiens expérimentés. Étudiez à votre rythme, puis testez vos connaissances avec une évaluation chronométrée de 15 questions. Obtenez 80 % ou plus pour télécharger un certificat de réussite.
13 domaines de processus, deux niveaux
Un contenu introductif pour celles et ceux qui découvrent l’IEC 62304 et un contenu avancé avec références complètes aux articles pour les praticiens expérimentés — changez de niveau à tout moment, avec filtre par classe de sécurité.
Quiz chronométré
15 questions à choix multiple avec retour immédiat. Des jeux de questions introductifs et avancés distincts correspondent au niveau étudié. 60 secondes par question.
Certificat téléchargeable
Obtenez 80 % ou plus et téléchargez un certificat de réussite — utile pour les dossiers de DPC et comme preuve de formation d’équipe.
IEC 62304 Édition 2
La prochaine édition de l’IEC 62304 est en cours d’élaboration à l’IEC TC62. Les principaux changements proposés sont notamment :
- Périmètre élargi aux logiciels de santé en général, en cohérence avec l’IEC 82304-1
- Deux niveaux de rigueur des processus logiciels remplaçant les trois classes de sécurité (A, B, C)
- Références normatives à l’ISO 13485 et à l’ISO 14971 assouplies
- Dispositions sur les logiciels hérités déplacées dans une annexe informative
La formation mise à jour pour l’Édition 2 sera publiée ici une fois la norme finalisée. Ce cours reflète la norme publiée actuelle : IEC 62304:2006+AMD1:2015.
Programmes de formation pour l’industrie
Chaque programme s’adresse aux professionnels des affaires réglementaires, de la qualité et de l’ingénierie qui travaillent sur les dispositifs médicaux — alliant théorie réglementaire et application pratique, avec les derniers développements des comités de normalisation et de la recherche doctorale.
S’orienter dans l’AI Act pour les fabricants de dispositifs médicaux
Une introduction pratique aux obligations de l’AI Act de l’UE pour les fabricants de dispositifs médicaux à IA — classification des systèmes d’IA à haut risque, exigences de l’article 22, voies d’évaluation de la conformité et interaction avec le MDR 2017/745 de l’UE.
Cycle de vie des logiciels IA/ML pour les dispositifs médicaux
Formation pratique sur les exigences du cycle de vie logiciel de l’IEC 62304 appliquées aux dispositifs à IA/ML — gestion du changement des algorithmes adaptatifs, obligations de surveillance après commercialisation et gestion des risques selon l’ISO 14971.
Cadres de gouvernance de l’IA en pratique
Formation sous forme d’ateliers sur la mise en œuvre de la gouvernance de l’IA dans une organisation de dispositifs médicaux — en utilisant l’ISO 42001 et la BS 30440:2023 comme cadres pratiques, aux côtés de la méthodologie ChangeIQ développée dans le cadre de la recherche doctorale.
Conformité au MDR pour les dispositifs à IA
Formation approfondie sur les obligations du MDR 2017/745 de l’UE propres aux logiciels et aux dispositifs médicaux à IA — y compris les exigences de documentation technique, les obligations de PMCF et les implications du paquet numérique de simplification de la Commission européenne.
Point sur les normes émergentes
Un programme de veille régulièrement mis à jour sur le paysage normatif actuel et émergent des dispositifs médicaux à IA — s’appuyant directement sur une participation active à l’IEC TC62, au NSAI/ETC/TC10 et aux groupes de travail IA 1 et 2 du CEN-CENELEC.
Formation interne personnalisée
Une formation adaptée au contexte réglementaire, au portefeuille de produits et aux besoins des équipes de votre organisation. Convient aux équipes réglementaires, qualité et R&D à tout stade de préparation au MDR ou à l’AI Act.
Logiciels de dispositifs médicaux et de DIV — programme de formation modulaire
Un menu de sessions ciblées sur la réglementation, les normes et le management de la qualité des logiciels en tant que dispositifs médicaux (SaMD), des logiciels dans un dispositif médical (SiMD), des systèmes d’aide à la décision clinique (CDSS) et des logiciels de diagnostic in vitro (DIV). Chaque session dure deux heures et peut être dispensée en ligne ou sur site. Les sessions sont modulaires — choisissez les sujets les plus pertinents selon l’avancement de votre organisation, dans n’importe quelle combinaison. La session 1 est le socle recommandé et est incluse au minimum, car elle apporte les bases réglementaires et normatives sur lesquelles s’appuient les autres sessions ; les autres sessions peuvent être choisies librement.
| # | Session de formation | Principales normes et référentiels | Sélection |
|---|---|---|---|
| 1 | Panorama de la réglementation et des normes pour les logiciels de dispositifs médicaux et de DIV
Socle recommandé
Le paysage réglementaire et les normes essentielles pour les logiciels qui sont, ou font partie d’un dispositif médical ou d’un DIV — la base indispensable à toutes les autres sessions. |
MDR 2017/745 UE · IVDR 2017/746 UE · FDA SaMD · IEC 62304 · ISO 14971 · ISO 13485 | |
| 2 | Qu’est-ce qu’un SaMD ? Qualification et classification
Déterminer si un logiciel est qualifié de dispositif médical et comment il est classé dans les cadres de l’UE et de la FDA. |
Cadre SaMD de l’IMDRF · MDCG 2019-11 · règle 11 du MDR · catégories SaMD de la FDA | |
| 3 | Logiciels de DIV — qualification, classification et spécificités
Comment un logiciel est qualifié et classé au titre de l’IVDR, y compris les logiciels qui pilotent ou influencent un DIV, les diagnostics compagnons et les logiciels accessoires. |
IVDR 2017/746 UE · MDCG 2019-11 · règles de classification de l’IVDR | |
| 4 | Systèmes d’aide à la décision clinique (CDSS)
Quand une aide à la décision clinique est qualifiée de dispositif médical et quand elle ne l’est pas — les critères qui distinguent l’aide à la décision de type dispositif de l’aide exemptée, et les obligations qui en découlent dans les cadres de l’UE et de la FDA. |
Recommandations CDS de la FDA (2022) · règle 11 du MDR · MDCG 2019-11 · IMDRF SaMD | |
| 5 | Cycle de vie du développement logiciel — IEC 62304
Les processus du cycle de vie du logiciel et la classification de sécurité logicielle (classes A/B/C), et la façon dont ils façonnent votre plan de développement. |
IEC 62304 · IEC 82304-1 | |
| 6 | Logiciels dans un dispositif médical (SiMD) et équipements électriques médicaux
Lorsque le logiciel est embarqué dans un équipement électrique médical (SiMD plutôt que SaMD) : comment l’IEC 62304 s’articule avec la série IEC 60601, y compris les systèmes électriques médicaux programmables (PEMS) et les normes collatérales associées sur les risques et l’aptitude à l’utilisation. |
IEC 60601-1 (article 14, PEMS) · collatérales IEC 60601-1-x · IEC 62304 | |
| 7 | Gestion des risques logiciels
Appliquer l’ISO 14971 aux logiciels — identifier comment un logiciel peut contribuer à des situations dangereuses et concevoir des mesures de maîtrise des risques efficaces. |
ISO 14971 · ISO/TR 24971 · IEC 62304 (risques) | |
| 8 | Exigences et architecture logicielles
Recueillir et gérer les exigences logicielles, et définir l’architecture et la conception détaillée avec traçabilité tout au long du cycle de vie. |
IEC 62304 · pratique des exigences et de l’architecture | |
| 9 | Vérification et validation des logiciels
Construire une stratégie de V&V — tests unitaires, d’intégration et système, gestion des tests et traçabilité vers les exigences et les risques. |
IEC 62304 · validation logicielle FDA / CSA | |
| 10 | SOUP, logiciels sur étagère et open source
Gérer les logiciels de provenance inconnue, les composants tiers et open source, y compris la nomenclature logicielle (SBOM). |
IEC 62304 (SOUP) · SBOM · recommandations FDA sur les logiciels sur étagère | |
| 11 | Gestion de la configuration et du changement logiciels
Gestion des versions, éléments de configuration, maîtrise des modifications et résolution des problèmes tout au long du cycle de vie du logiciel. |
IEC 62304 §§6-9 · ISO 13485 | |
| 12 | Cybersécurité des logiciels de dispositifs médicaux et de DIV
Sécurité avant et après commercialisation sur tout le cycle de vie — modélisation des menaces, développement sécurisé et gestion des vulnérabilités. |
IEC 81001-5-1 · MDCG 2019-16 · cybersécurité avant commercialisation FDA | |
| 13 | Ingénierie de l’aptitude à l’utilisation et des facteurs humains
Ingénierie de l’aptitude à l’utilisation et risques liés à l’utilisation pour les interfaces logicielles, y compris l’évaluation formative et sommative. |
IEC 62366-1 · IEC 62366-2 · recommandations FDA sur les facteurs humains | |
| 14 | Logiciels de santé et informatique de santé
Logiciels de santé autonomes, déploiement mobile et cloud/SaaS, et considérations de sécurité au niveau du produit au-delà du dispositif lui-même. |
IEC 82304-1 · IEC 80001-1 (réseaux informatiques de santé) | |
| 15 | Interopérabilité et échange de données
Connecter les logiciels en toute sécurité — échange de données cliniques et de laboratoire, et normes qui sous-tendent l’interopérabilité. |
HL7 FHIR · DICOM · IEC 80001-1 · connectivité LIS/LIMS | |
| 16 | Évaluation clinique et évaluation des performances des logiciels
Produire les preuves cliniques et de performance attendues pour les logiciels, et en quoi les exigences diffèrent entre le MDR et l’IVDR. |
Évaluation clinique MDR · évaluation des performances IVDR · recommandations MDCG | |
| 17 | Évaluation des performances des DIV
Validité scientifique, performances analytiques et performances cliniques des logiciels de DIV, et structuration du plan et du rapport d’évaluation des performances. |
Annexe XIII de l’IVDR · contexte ISO 15189 · recommandations CLSI | |
| 18 | Système de management de la qualité pour les équipes logicielles
Appliquer l’ISO 13485 et la maîtrise de la conception au développement logiciel, y compris la place de l’agilité dans un SMQ conforme. |
ISO 13485 · maîtrise de la conception FDA (QMSR) · AAMI TIR45 (agile) | |
| 19 | Documentation technique et évaluation de la conformité
Constituer la documentation technique MDR/IVDR d’un logiciel et savoir à quoi s’attendre lors de l’examen par l’organisme notifié. |
MDR annexes II/III · IVDR annexes II/III · examen par l’organisme notifié | |
| 20 | Surveillance après commercialisation, maintenance et vigilance des logiciels
Obligations après commercialisation pour les logiciels — surveillance, maintenance, mises à jour et correctifs, et déclaration des incidents. |
PMS MDR/IVDR · PMCF/PMPF · maintenance et vigilance des logiciels |
Des modules spécifiques à l’IA — gouvernance de l’IA, conformité à l’AI Act et gestion des risques de l’IA — sont proposés séparément dans le cadre du programme « L’IA dans les dispositifs médicaux » ci-dessous. Télécharger le programme complet en PDF.
L’IA dans les dispositifs médicaux — programme de formation modulaire
Un menu de sessions ciblées sur la réglementation, les normes et le management de la qualité des dispositifs médicaux à IA — complément du programme Logiciels de dispositifs médicaux et de DIV ci-dessus pour les organisations qui ont besoin à la fois d’une formation sur le cycle de vie logiciel et d’une formation propre à l’IA. Chaque session dure deux heures et peut être dispensée en ligne ou sur site. Les sessions sont modulaires — choisissez les sujets les plus pertinents selon l’avancement de votre organisation, dans n’importe quelle combinaison. La session 1 est le socle recommandé et est incluse au minimum, car elle apporte les bases réglementaires et normatives sur lesquelles s’appuient les autres sessions ; les autres sessions peuvent être choisies librement.
| # | Session de formation | Principales normes et référentiels | Sélection |
|---|---|---|---|
| 1 | Panorama de la réglementation et des normes, et IA digne de confiance en santé
Socle recommandé
Le paysage réglementaire complet des dispositifs médicaux à IA et les principes d’une IA digne de confiance — la base indispensable à toutes les autres sessions. |
MDR 2017/745 UE · AI Act UE (règl. 2024/1689) · FDA SaMD · IEC 62304 · ISO 14971 · ISO 13485 · ISO/IEC 42001 | |
| 2 | Introduction à l’IA — aperçu des types de modèles d’IA
Concepts fondamentaux de l’IA/ML pour les équipes réglementaires, qualité et ingénierie, avec un accent sur les types de modèles les plus pertinents pour les dispositifs médicaux — par exemple les modèles convolutifs et de vision pour les applications d’imagerie, et les modèles pré-entraînés/modèles de fondation. |
Fondamental — aucune norme unique | |
| 3 | Système de management de l’IA (p. ex. ISO/IEC 42001)
Mettre en place un système de management de l’IA et l’intégrer à un système qualité ISO 13485 existant plutôt que de le faire fonctionner en parallèle. |
ISO/IEC 42001 · ISO 13485 | |
| 4 | Modèles pré-entraînés et évaluation
Évaluer les modèles d’origine externe et pré-entraînés du point de vue de la sécurité, des biais et de l’acceptabilité réglementaire — tiré directement de recherches publiées et évaluées par les pairs. |
ISO 14971 · AI Act UE · cadres d’évaluation complémentaires | |
| 5 | Étude approfondie d’un exemple de dispositif à IA
Un pas-à-pas détaillé d’un exemple de dispositif à IA, du concept aux preuves — reliant la théorie réglementaire à un cas de développement concret (illustré ici par une application d’imagerie, avec éventuellement un outil de modélisation tel que Neural Designer). |
Appliqué — intègre l’IEC 62304 / l’ISO 14971 | |
| 6 | Gestion des risques de l’IA
Identification des dangers et maîtrise des risques propres à l’IA sur tout le cycle de vie du dispositif, y compris les dangers liés aux données, au modèle et à la dérive des performances. |
ISO 14971 · ISO/TR 24971 (orientations sur les risques de l’IA) | |
| 7 | Fonctions logicielles d’IA — FDA
L’approche de la FDA pour les fonctions logicielles d’IA/ML et les logiciels en tant que dispositifs médicaux, et en quoi elle diffère de la voie européenne. |
Recommandations FDA SaMD · 21 CFR Part 820 / QMSR | |
| 8 | Cycle de vie du développement logiciel et IA agentique
Appliquer le cycle de vie logiciel aux composants d’IA/ML, y compris les évolutions de l’IEC 62304 Édition 2 et les considérations relatives à l’IA agentique. |
IEC 62304 (dont évolutions de l’Éd. 2) | |
| 9 | Plans de maîtrise des changements prédéterminés / plans de surveillance
Concevoir des PCCP et des plans de surveillance afin que les modèles adaptatifs ou actualisables puissent être maintenus sans relancer une évaluation complète de la conformité. |
Recommandations FDA sur les PCCP · attentes de l’UE en matière de gestion du changement | |
| 10 | AI Act UE 2024/1689 (tel que modifié) + MDCG
Obligations relatives aux systèmes d’IA à haut risque, articulation avec le MDR de l’UE et nouvelles orientations du MDCG, reflétant les dernières modifications et le paquet numérique de simplification de la Commission européenne. |
AI Act UE (règl. 2024/1689) · MDR UE · orientations du MDCG | |
| 11 | Gestion des données de l’IA
Gouvernance des jeux de données, qualité, représentativité et biais — y compris la provenance de l’annotation et de l’étiquetage. |
IEC PAS 63621 · ISO/IEC 42001 | |
| 12 | Gestion des données de l’IA — PAS, exemple de plan et de rapport
Un exemple pratique et détaillé de plan de gestion des données et du rapport correspondant, selon la structure de la PAS sur la gestion des données. |
IEC PAS 63621 (exemple détaillé) | |
| 13 | Méthodes et métriques d’essai de l’IA
Méthodes et métriques de vérification et de validation pour l’IA, y compris la validation croisée et les approches de méthodes d’essai qui émergent dans les normes. |
IEC 63450 (en cours d’élaboration) · méthodes de V&V | |
| 14 | Risques de sécurité de l’IA et mesures d’atténuation
Cybersécurité des dispositifs médicaux à IA — modélisation des menaces, SBOM et atténuation tout au long du cycle de vie. |
IEC 81001-5-1 · exigences de sécurité du MDR UE | |
| 15 | L’IA dans les PEMS — IEC 60601-4-1
L’IA dans les systèmes électriques médicaux programmables et la notion de degré d’autonomie, lorsque le dispositif est aussi un équipement électrique médical. |
IEC 60601-4-1 · IEC 60601-1 | |
| 16 | Aptitude à l’utilisation et facteurs humains de l’IA
Ingénierie de l’aptitude à l’utilisation des dispositifs à IA, y compris la manière dont les cliniciens interprètent et exploitent les productions de l’IA. |
IEC 62366-1 · IEC 62366-2 · IEC 62366-3 à venir (IA) | |
| 17 | Évaluation des performances
Évaluation des performances analytiques et cliniques de l’IA — sensibilité, spécificité et AUROC, et conceptions autonomes ou fondées sur des études de lecteurs. |
Preuves de performance alignées sur les attentes du MDR UE / de la FDA | |
| 18 | Exigences après commercialisation pour l’IA, maintenance et gestion du changement
Obligations de surveillance après commercialisation propres à l’IA/ML, maintenance continue et gestion du changement des modèles déployés. |
PMS MDR UE · AI Act UE · surveillance ML après commercialisation |
Les sessions peuvent être adaptées au type de dispositif de votre organisation et ramenées à une heure chacune, réparties sur 9 à 10 sessions, si vous le préférez. Télécharger le programme complet en PDF.
Des formats de prestation flexibles
La formation est proposée sous différents formats adaptés aux besoins de votre organisation, des ateliers d’une demi-journée aux programmes en plusieurs sessions — en ligne ou sur site.
Ateliers d’une demi-journée et d’une journée
Des sessions ciblées et intensives, conçues pour les équipes réglementaires et qualité qui ont besoin rapidement de connaissances opérationnelles. Disponibles en ateliers autonomes ou dans le cadre d’une série.
Programmes de formation en plusieurs sessions
Des programmes structurés répartis sur plusieurs sessions, qui développent progressivement les compétences réglementaires — adaptés à l’intégration de nouveaux collaborateurs ou à la montée en compétences d’une équipe existante avant les échéances du MDR ou de l’AI Act.
Prestation à distance et en présentiel
Tous les programmes sont disponibles en ligne ou en présentiel. La prestation sur site peut être organisée dans toute l’Irlande et l’UE. La prestation à distance est disponible dans le monde entier.
Adapté à votre contexte
Le contenu et les études de cas sont adaptés au portefeuille de dispositifs, au statut réglementaire et au profil des équipes de votre organisation — pour que la formation réponde directement à vos enjeux concrets.
Prochaines sessions de formation ouvertes à tous
Les sessions suivantes sont prévues en inscription ouverte. Les places sont limitées — contactez-moi pour manifester votre intérêt ou discuter d’une prestation en interne à la date de votre choix.
| Programme de formation | Date prévue | Format | Durée | Formats | Statut |
|---|---|---|---|---|---|
| Gestion du changement pour les sciences de la vie | À confirmer 2027 | À confirmer | À confirmer | En ligne / Sur site | Prévu |
| Gestion des risques pour les sciences de la vie | À confirmer 2027 | À confirmer | À confirmer | En ligne / Sur site | Prévu |
| Conformité au MDR pour les logiciels et les dispositifs à IA | À confirmer 2027 | Programme · 2 sessions | 2 heures chacune | En ligne / Sur site | Prévu |
| Point sur les normes émergentes — actualité de l’IEC TC62 | À confirmer 2027 | Point d’information | 2 heures | En ligne | Prévu |
| IEC 62304 Éd. 2 — Processus du cycle de vie du logiciel | À confirmer 2027 | À confirmer | À confirmer | En ligne / Sur site | Prévu |
| Validation de l’IA pour les sciences de la vie | À confirmer 2027 | À confirmer | À confirmer | En ligne / Sur site | Prévu |
Les dates sont indicatives et sous réserve de confirmation. pour manifester votre intérêt ou organiser une prestation sur mesure en interne.
Enseignement de troisième cycle au DkIT
En parallèle de ma recherche doctorale, j’enseigne un module de troisième cycle par semestre à l’Institut de technologie de Dundalk au niveau MSc 9 — génie logiciel de santé, sécurité, aptitude à l’utilisation et pratique de la recherche.
Développement et validation de logiciels en santé
COMP_C9045 — Processus du cycle de vie du développement logiciel et exigences de validation des logiciels de santé, y compris l’IEC 62304 et les cadres de conformité réglementaire.
Autres modules
- Sécurité en santé
- Ingénierie de l’aptitude à l’utilisation
- Méthodes de recherche
- Systèmes embarqués
- Informatique de santé
- Tests et validation de logiciels
- Réglementation des logiciels de dispositifs médicaux
- IA en santé
- Fouille de données et IA
Ce que disent les participants aux formations
Réponses recueillies lors d’un récent programme de formation au développement logiciel SaMD, couvrant la réglementation, les normes, la gestion des risques logiciels, les SOUP et la surveillance après commercialisation.
« Les explications du formateur et les échanges ont été la partie la plus utile du cours — c’était utile pour tous les aspects de mon rôle, en particulier pour la génération de preuves cliniques. »
Julie Murdoc, Clinique
« Le résultat le plus précieux a été de prendre conscience de l’importance de respecter la réglementation et d’être en mesure de réussir les audits pour l’avenir de l’entreprise. »
Phillip Eccles, Technique
« Ce cours nous remet les pieds sur terre et nous donne une vision d’ensemble : nous ne nous contentons pas de livrer du logiciel, nous construisons un dispositif médical réglementé, où les choix que nous faisons dans le code ont de réelles implications cliniques et pour la sécurité des patients. Il m’a donné une idée bien plus claire de la raison d’être de la gestion des risques, de la documentation et du travail après commercialisation, plutôt que d’y voir une simple formalité, et de la façon dont nos décisions d’ingénierie quotidiennes y contribuent directement. »
Rona Clancy
Discuter d’un programme de formation pour votre équipe
Que vous prépariez votre équipe à la conformité au MDR, construisiez une capacité de gouvernance de l’IA ou souhaitiez un point d’expert sur les normes émergentes, nous serons heureux d’échanger sur la façon dont la formation peut soutenir votre organisation.
Des outils dotés d’IA pour la conformité dans les sciences du vivant
Des outils intelligents et dignes de confiance, fondés sur des décennies d’expérience en réglementation et en management de la qualité — conçus spécifiquement pour le secteur des sciences du vivant, avec une relecture humaine à chaque étape (Human in the Loop) pour répondre aux attentes réglementaires.
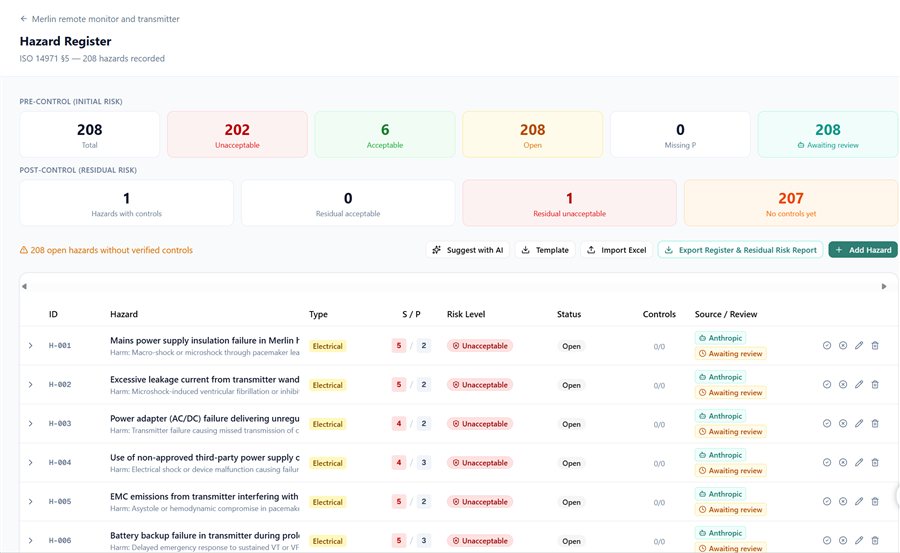
AskRiskie 2.0
Un outil de gestion des risques doté d’IA pour les organisations des sciences du vivant, conçu pour la conformité à l’ISO 14971, à l’ISO 27001 et aux normes associées. Fiable par conception — avec des étapes de relecture humaine (Human in the Loop) pensées pour répondre aux attentes réglementaires sur tout le cycle de vie de la gestion des risques.
Manifester son intérêt →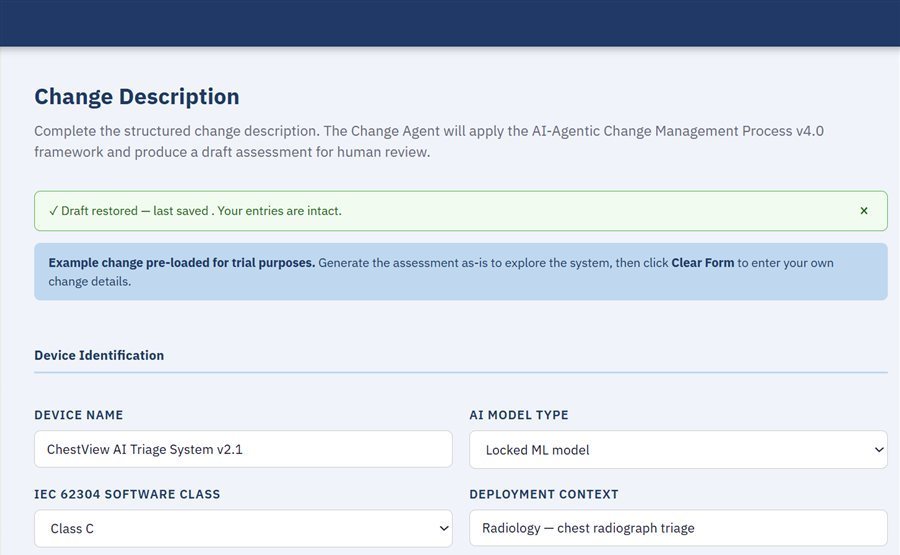
AIaCMP
Le processus agentique de gestion du changement par IA (AI-agentic Change Management Process) — un outil d’évaluation du changement doté d’IA pour les sciences du vivant, selon l’ISO 13485 et les normes et orientations produits associées. Fiable par conception — avec des relectures humaines (Human in the Loop) aux points de décision clés pour répondre aux attentes réglementaires.
Manifester son intérêt →La gestion des risques aujourd’hui, la gestion du changement demain
La gestion des risques est aujourd’hui au cœur de toutes les discussions, et AskRiskie est notre réponse. Nous pensons que la gestion du changement sera la prochaine priorité. Les modèles d’IA sont réentraînés, les fournisseurs mettent à jour leurs modèles sans préavis, et les autorités demandent comment ces changements sont maîtrisés, à travers les recommandations de la FDA sur les PCCP, l’AI Act de l’UE et le projet d’Annexe 22 des BPF de l’UE.
Quelle est la maturité de votre gouvernance du changement ?
Évaluez votre organisation dans 18 domaines de la gouvernance du changement, de la classification réglementaire des changements et des risques à la libération des logiciels et à la gouvernance de l’IA/ML. Choisissez un diagnostic rapide de 18 questions ou une évaluation approfondie de 91 questions, et obtenez un score de maturité, un graphique radar, des recommandations pour chaque domaine et un rapport PDF (en anglais).
Un compte gratuit est nécessaire pour enregistrer vos résultats et suivre vos progrès dans le temps.
Guides, modèles et packs documentaires
Des modèles et SOP pratiques pour les professionnels des affaires réglementaires, de la qualité et de la gouvernance de l’IA dans les dispositifs médicaux. Certains sont à télécharger gratuitement ; d’autres sont en vente. Tous sont issus de la recherche active et de la pratique industrielle. Ce sont des cadres de départ — si vous souhaitez les adapter à votre dispositif, à votre technologie ou à votre organisation, un accompagnement en conseil est possible pour les adapter à votre contexte.
SOP et modèles pour logiciels et AIeMD
Comprend des orientations sur la politique d’IA générative (ISO/IEC TS 25568) — ainsi que des SOP et des modèles pour le cycle de vie de développement des logiciels et des dispositifs médicaux à IA selon l’IEC 62304.
Remarque : le contenu reflète l’IEC 62304 Éd. 2 CD1 (premier projet de comité). Les documents seront mis à jour après le CD2.
SOP et modèles de SMQ logiciel
SOP et modèles de système de management de la qualité pour les organisations qui développent des logiciels de dispositifs médicaux, alignés sur l’ISO 13485 et l’IEC 62304.
Remarque : le contenu reflète l’IEC 62304 Éd. 2 CD1 (premier projet de comité). Les documents seront mis à jour après le CD2.
S’ouvre sur Payhip — notre paiement sécurisé
Pack SOP cybersécurité et sécurité
SOP, modèles et instructions de travail pour la cybersécurité des dispositifs médicaux, les SBOM, la réponse aux incidents et la divulgation des vulnérabilités.
S’ouvre sur Payhip — notre paiement sécurisé
Pack évaluation clinique et PMS
SOP et modèles couvrant l’évaluation clinique, le PMCF, la surveillance après commercialisation et la déclaration de vigilance au titre du MDR de l’UE.
S’ouvre sur Payhip — notre paiement sécurisé
Pack gouvernance de l’IA
Documents de politique, de validation et d’évaluation du changement pour la gouvernance de l’IA/ML dans les environnements réglementés de dispositifs médicaux.
Pack d’évaluation des modèles d’IA pré-entraînés
SOP, instruction de travail et liste de contrôle d’évaluation pour l’évaluation de modèles d’IA tiers pré-entraînés dans les dispositifs médicaux et les logiciels de santé. Élaboré directement à partir de recherches publiées et évaluées par les pairs et des travaux de normalisation internationaux qui ont suivi — non pas des modèles génériques, mais des documents qui ont contribué à façonner les exigences réglementaires émergentes dans ce domaine.
S’ouvre sur Payhip — notre paiement sécurisé
Pack ingénierie de l’aptitude à l’utilisation et facteurs humains
SOP, modèles et instructions de travail pour la conformité de l’ingénierie de l’aptitude à l’utilisation selon l’IEC 62366-1, intégrés à la gestion des risques ISO 14971. Comprend un modèle d’évaluation de l’aptitude à l’utilisation propre à l’IA et une instruction de travail d’évaluation de la transparence et de l’explicabilité de l’IA — une documentation difficile à trouver ailleurs.
S’ouvre sur Payhip — notre paiement sécurisé
Pack de démarrage SMQ — UE, Royaume-Uni et États-Unis
Une base complète de système de management de la qualité pour les organisations de dispositifs médicaux qui démarrent — manuel qualité, SOP, modèles et instructions de travail alignés sur l’ISO 13485 et applicables pour le MDR de l’UE, l’UKCA et le 21 CFR Part 820 de la FDA.
S’ouvre sur Payhip — notre paiement sécurisé
Pack validation et analyse des risques IA générative et dispositifs médicaux à apprentissage automatique
Un ensemble complet d’outils pour la validation et l’analyse des risques des dispositifs médicaux à IA générative et à apprentissage automatique — SOP, modèles et instructions de travail alignés sur l’ISO 13485 et applicables pour le MDR de l’UE, l’UKCA et le 21 CFR Part 820 de la FDA. En l’absence d’orientations réglementaires, ce pack propose des cadres pratiques pour la conformité.
S’ouvre sur Payhip — notre paiement sécurisé
Cela vous a-t-il été utile ?
Dites-nous comment nous nous en sortons — vos retours aident à améliorer la boîte à outils.
✓ Merci — votre retour est apprécié !
Besoin de quelque chose de précis ?
Si vous cherchez une ressource adaptée au contexte réglementaire de votre organisation — liste de contrôle sur mesure, modèle d’analyse des écarts ou aide à la formation — contactez-nous pour discuter de ce que nous pouvons vous préparer.
À propos de St John Lynch & Co
Experts en sciences de la vie · Irlande et France
Nous sommes un cabinet de conseil en sciences de la vie qui met son expertise en réglementation, qualité, logiciel, sécurité et IA au service des organisations pharmaceutiques, de dispositifs médicaux, de DIV et de produits combinés, des jeunes entreprises aux fabricants internationaux. Notre travail est nourri par la recherche active et par les comités de normalisation où s’écrivent les règles.
Société fondée par Niamh St John Lynch
J’ai fondé St John Lynch & Co après 30 ans dans les sciences de la vie. J’ai débuté en ingénierie des systèmes et j’ai travaillé dans la pharmacie, les dispositifs médicaux, les DIV et les produits combinés, auprès d’entreprises comme Novartis, Mylan (aujourd’hui Viatris) et Olympus, dont quatre années comme évaluateur technique et auditeur de sites en organisme notifié. J’ai suivi la formation de Lead Auditor certifiée IRCA en ISO 9001 et ISO 13485. Je prépare un doctorat au DkIT, sous l’égide de la DCU, sur les dispositifs médicaux à IA dignes de confiance, je préside le NSAI/ETC/TC10 et je contribue aux travaux de normalisation de l’IEC TC62 et du CEN-CENELEC.
Normes, recherche et formation
Animation (convenor) de l’IEC 63767 ED1 — Évaluation de modèles d’IA tiers pré-entraînés dans les dispositifs médicaux
Membre expert, IEC TC62 — Plénière, AG SNAIG, ahG 11, JWG 12, JWG 15, PT 63450, PT 63621, SC 62A (dont JWG 4 et MT 49 IEC 62304 Éd. 2, responsable de l’équipe secondaire IA)
Membre, groupes de travail IA 1 et 2 du CEN-CENELEC
Projet collaboratif DkIT/UCD sur les dispositifs médicaux à IA dignes de confiance
Membre, Regulatory Affairs Professionals Society (RAPS)
Membre, ISPE GAMP Ireland
Publications et profils
Notre engagement local
Nous nous efforçons de reverser jusqu’à 10 % de notre chiffre d’affaires annuel à des œuvres caritatives, en particulier Focus Ireland et l’UNICEF. Plus près de chez nous, nous sommes fiers de financer les maillots du club de football St Colman’s.
Parlez-nous de votre dispositif
Que vous ayez besoin d’une stratégie réglementaire, d’un audit, d’un partenaire de développement ou d’une formation pour votre équipe, nous serons heureux d’échanger avec vous.
Travaillez avec nous
Candidatures spontanées bienvenues
Nous travaillons avec des spécialistes expérimentés en affaires réglementaires, qualité, logiciel, sécurité et IA pour les dispositifs médicaux. Si votre expertise peut aider nos clients, nous aimerions avoir de vos nouvelles.
Nos domaines d’intervention
Nos clients vont des jeunes entreprises qui préparent un premier dossier aux fabricants internationaux qui mènent des programmes complexes. Nous recherchons des personnes dotées d’une réelle expertise dans un ou plusieurs de ces domaines.
Affaires réglementaires et stratégie
MDR/IVDR de l’UE, accès aux marchés britannique, américain et international, documentation technique et évaluation clinique.
Qualité et audit
Systèmes qualité ISO 13485 et FDA QMSR, audits internes et fournisseurs, revues de préparation.
Ingénierie logicielle et IA
Développement logiciel selon l’IEC 62304 et l’IEC 82304-1, SaMD, dispositifs à IA et automatisation.
Cybersécurité
Développement sécurisé selon l’IEC 81001-5-1, modélisation des menaces, SBOM et gestion des vulnérabilités.
Aptitude à l’utilisation et facteurs humains
Ingénierie de l’aptitude à l’utilisation selon l’IEC 62366-1, analyse des risques liés à l’utilisation et évaluation sommative.
Formation et enseignement
Conception et animation de formations pour les équipes de l’industrie en réglementation, normes et IA.
Envoyez-nous vos coordonnées
Envoyez un CV et un court message sur vos domaines d’intervention et le type de projets que vous souhaitez mener. Nous lisons chaque candidature et vous contacterons si le profil correspond.
Nous utilisons vos coordonnées uniquement pour examiner votre candidature.
Nous contacter
Nous accueillons volontiers les demandes concernant nos services, nos recherches doctorales, nos activités de normalisation ou toute collaboration potentielle sur la science réglementaire et la gouvernance de l’IA dans le domaine des dispositifs médicaux. Nous sommes ouverts à des échanges avec l’industrie, les autorités ou le monde académique.
Réserver une consultation gratuite ↗
Où nous trouver
 Galway, Ireland
La
Tranche-sur-Mer, France
Galway, Irlande
St John Lynch & Co LtdDerrycallan North
Gort, Co. Galway
Irlande Ouvrir sur la carte ↗
La Tranche-sur-Mer, France
St John Lynch & Co85360 La Tranche-sur-Mer
France Ouvrir sur la carte ↗